全国联系电话
400-809-1225联系人:黄先生
联系电话:0755-8653 8929
扫描二维码添加微信
2026年,注定将成为加密数字货币安全史上刻骨铭心的一年。
2026年3月底,谷歌量子人工智能团队发布的一份白皮书如同一枚深水炸弹,炸开了加密货币市场长期以来的安全盲区。该研究指出,破解比特币现行加密机制所需的量子资源较过往估算大幅下降约20倍。
紧随其后,加拿大硬件钱包厂商Coinkite旗下的Coldcard曝出随机数生成缺陷漏洞,导致超过1755枚比特币(约1.1亿美元)被盗。
这两起事件:一个指向未来的量子威胁,一个暴露当下的实现缺陷——共同将比特币安全的脆弱性推到了聚光灯下。
比特币自诞生以来,安全体系始终面临双重威胁:
一是传统黑客利用密码学实现缺陷发起的攻击;
二是未来密码学相关量子计算机(CRQC)可能对现有椭圆曲线签名体制构成的威胁。
纵观比特币十余年的发展历程,安全事件呈现出清晰的类型学特征。根据攻击面的不同,可以归纳为以下主要类别:
第一类:交易所中心化风险
2014年,曾经世界上最大的比特币交易所Mt.Gox因遭黑客攻击导致85万枚比特币被窃,当时市值高达4.5亿美元,最终宣告破产。
2024年5月,日本加密货币交易所DMM Bitcoin遭遇历史性攻击,攻击者利用泄露的私钥直接转移了价值超过3亿美元的比特币,并被日本警方认定系朝鲜黑客组织Lazarus Group所为。
这类事件的核心问题在于:中心化交易所作为私钥的集中保管方,构成了单点故障风险。
第二类:智能合约与协议层漏洞
2024年,Gala Games因某一特权地址被黑客攻破,攻击者通过调用代币合约中的铸造函数一次性铸造了50亿枚代币,造成2.16亿美元损失。这类攻击针对的是区块链应用层的代码逻辑缺陷。
第三类:私钥管理与生成缺陷
这是最为根本的一类安全威胁。

有效熵值在部分型号上坍缩至约40比特,使得攻击者可以在可承受的算力成本内通过穷举法重建私钥。攻击者在41分钟内清空1195个地址,盗走1082.65枚比特币。截至8月3日,攻击者已从约5000个受影响钱包中转走超过1755枚比特币。
1、信任链条"的脆弱性
Coldcard事件的深层启示在于:硬件钱包不是一个购买后即可自动获得绝对安全的"黑盒"。其安全性取决于完整链条——包括随机数生成、固件代码、硬件供应链、备份方式、恢复流程以及用户操作。任何一个关键环节出现问题,都会削弱整体安全性。
这一洞见同样适用于比特币的整个安全架构。比特币的安全并非来自某一个"万无一失"的技术组件,而是由密码学算法、协议设计、工程实现、密钥管理、用户操作等多个环节构成的信任链条。这条链条的强度取决于最薄弱的环节——而薄弱环节远不止一处。
统计数据佐证了这一判断:2026年上半年,全球共发生344起链上安全事件,损失约13.16亿美元。其中,钱包泄露类事件33起,损失约4.5亿美元。
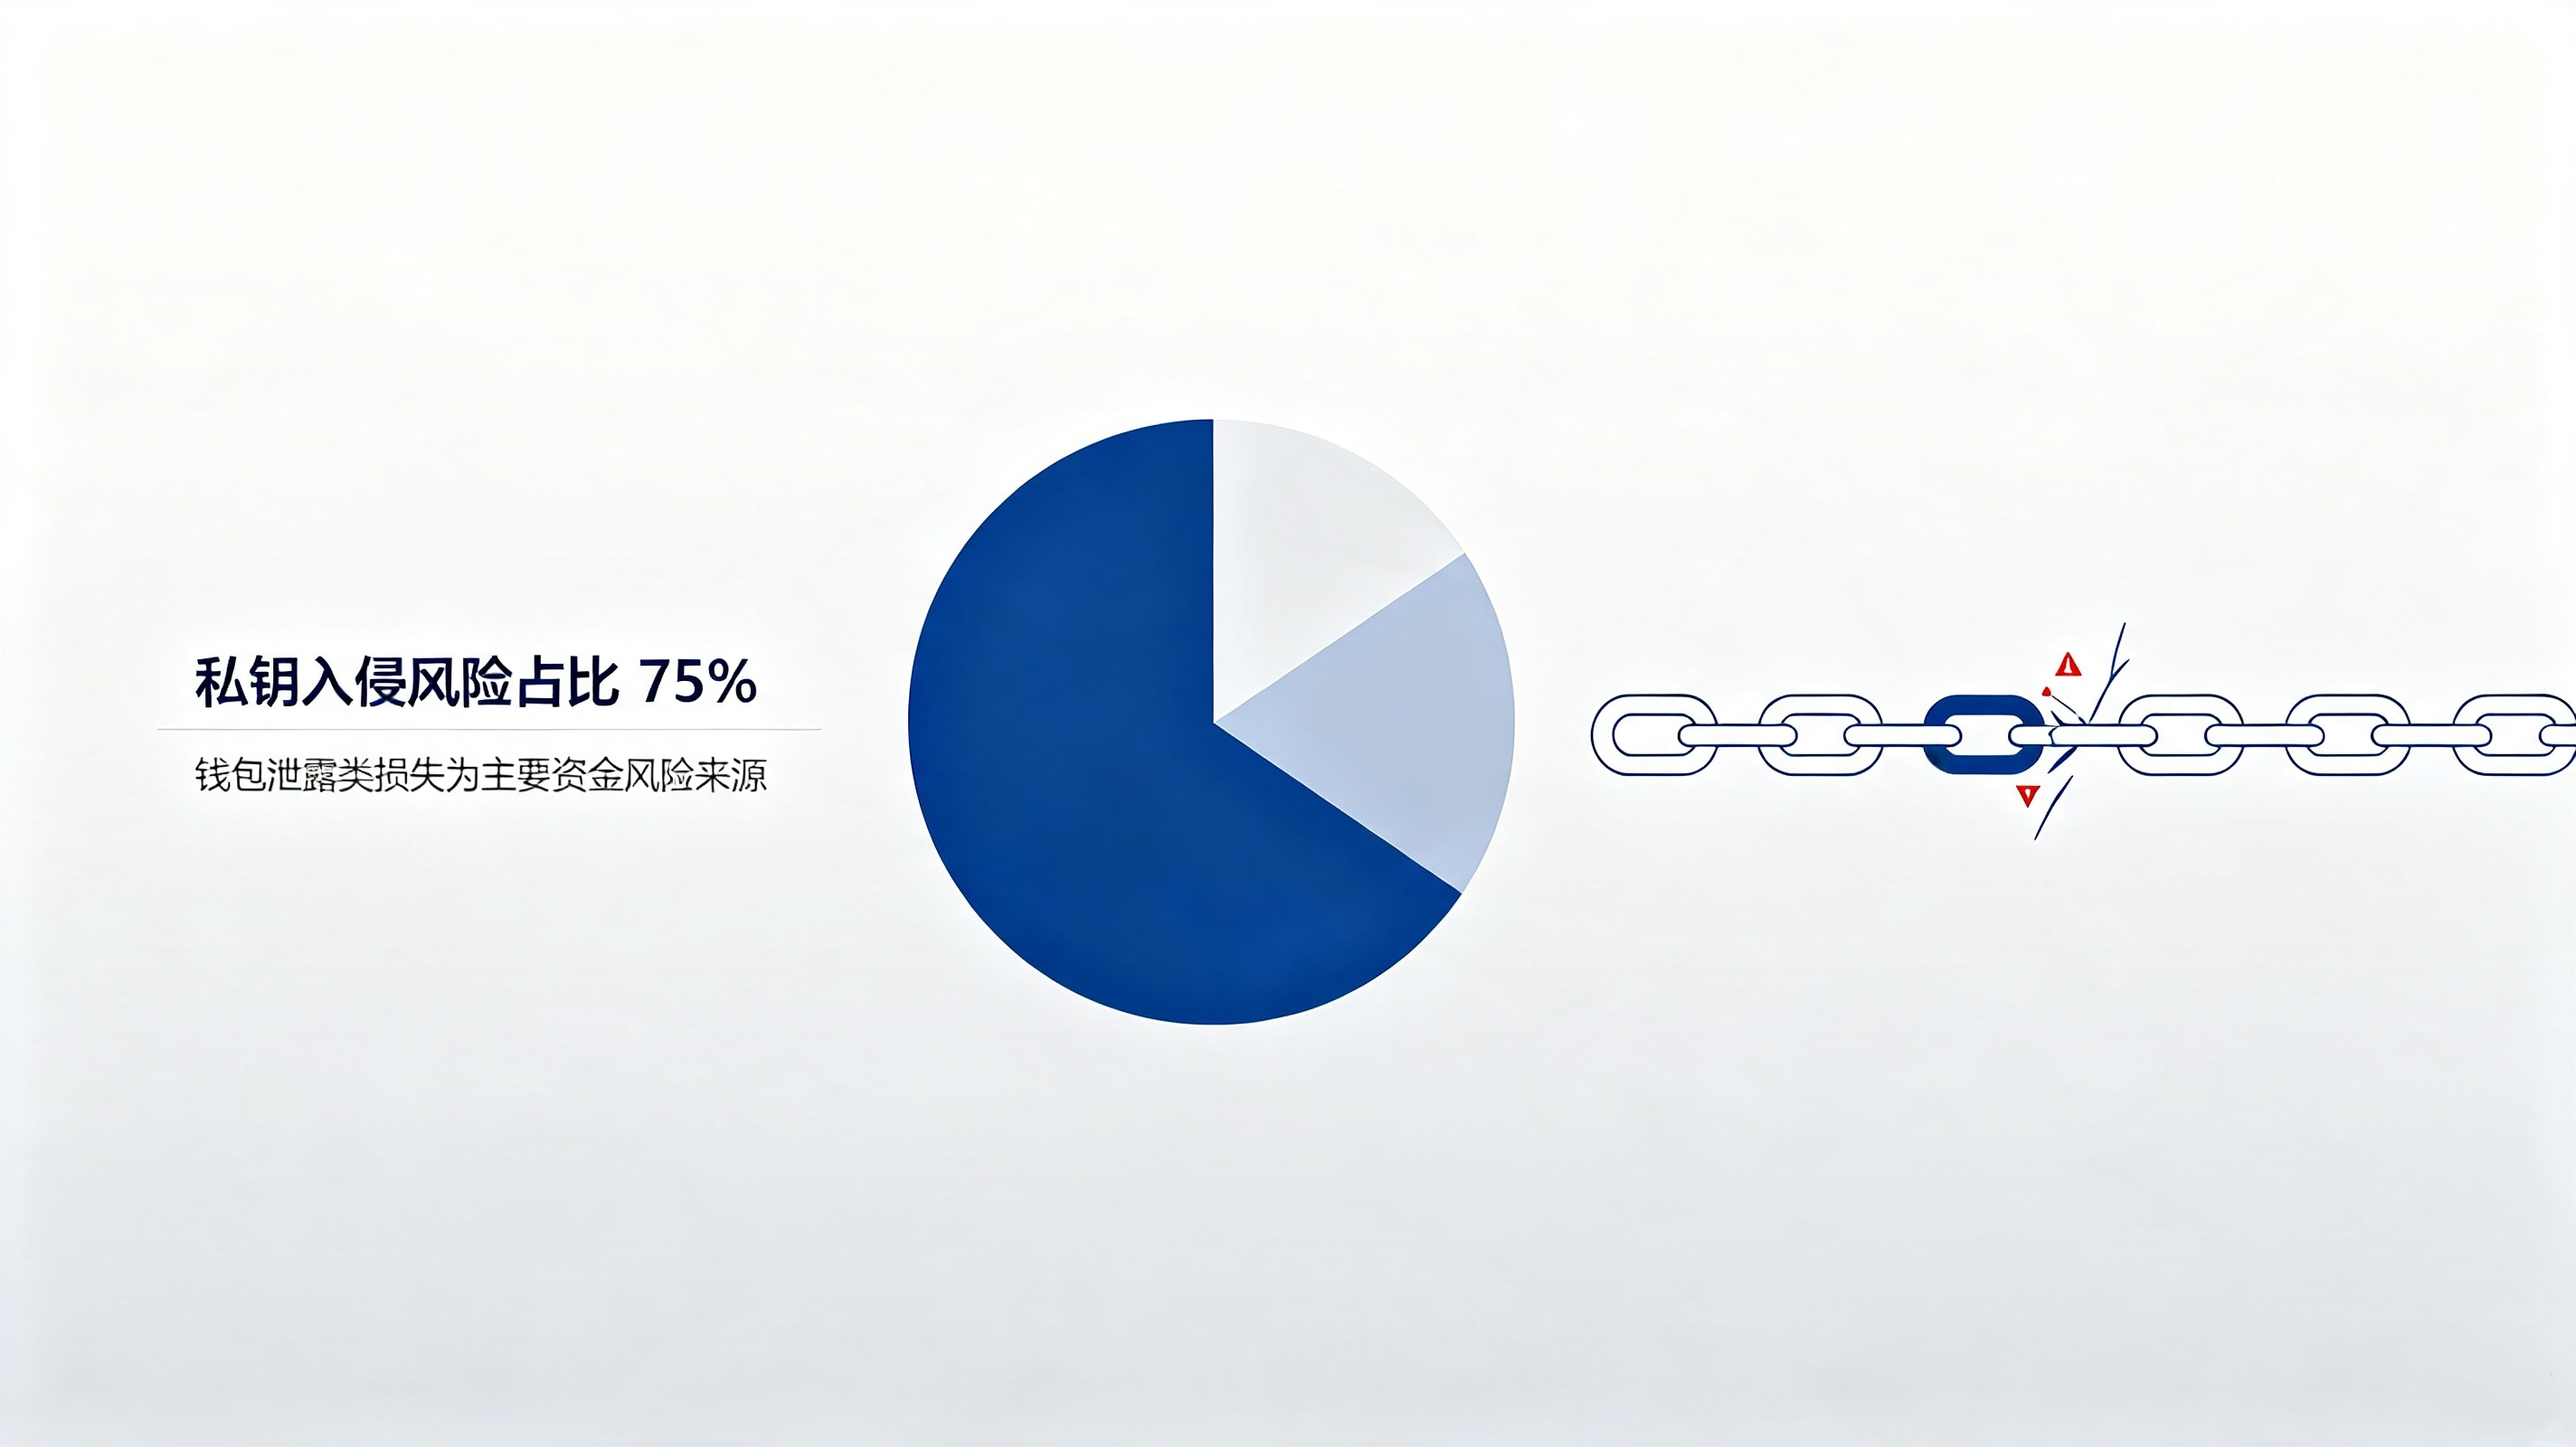
2024年全年,Web3领域因黑客攻击、钓鱼诈骗和项目方rug pull造成的总损失达到24.91亿美元。更令人警醒的是,2026年上半年加密货币漏洞利用损失中,近75%源自私钥遭入侵。
2、传统安全防御的局限性
面对这些安全事件,行业已经发展出多层次的安全防御体系:冷钱包、多签机制、硬件安全模块(HSM)、安全多方计算(MPC)等。然而,Coldcard事件证明,这些防御手段都无法弥补密码学原语层面的根本缺陷。
中国通信工业协会区块链专委会共同主席于佳宁指出,Coldcard的漏洞在开源代码中潜伏了五年之久而未被社区审计发现,说明硬件钱包的安全性从来都取决于芯片、固件、供应链与审计机制构成的完整闭环。
这一逻辑同样适用于量子计算威胁:如果底层的椭圆曲线密码体制本身在数学上可以被量子算法攻破,那么无论多么完善的密钥管理、多签机制和硬件防护,都将形同虚设。
一、谷歌研究的核心发现
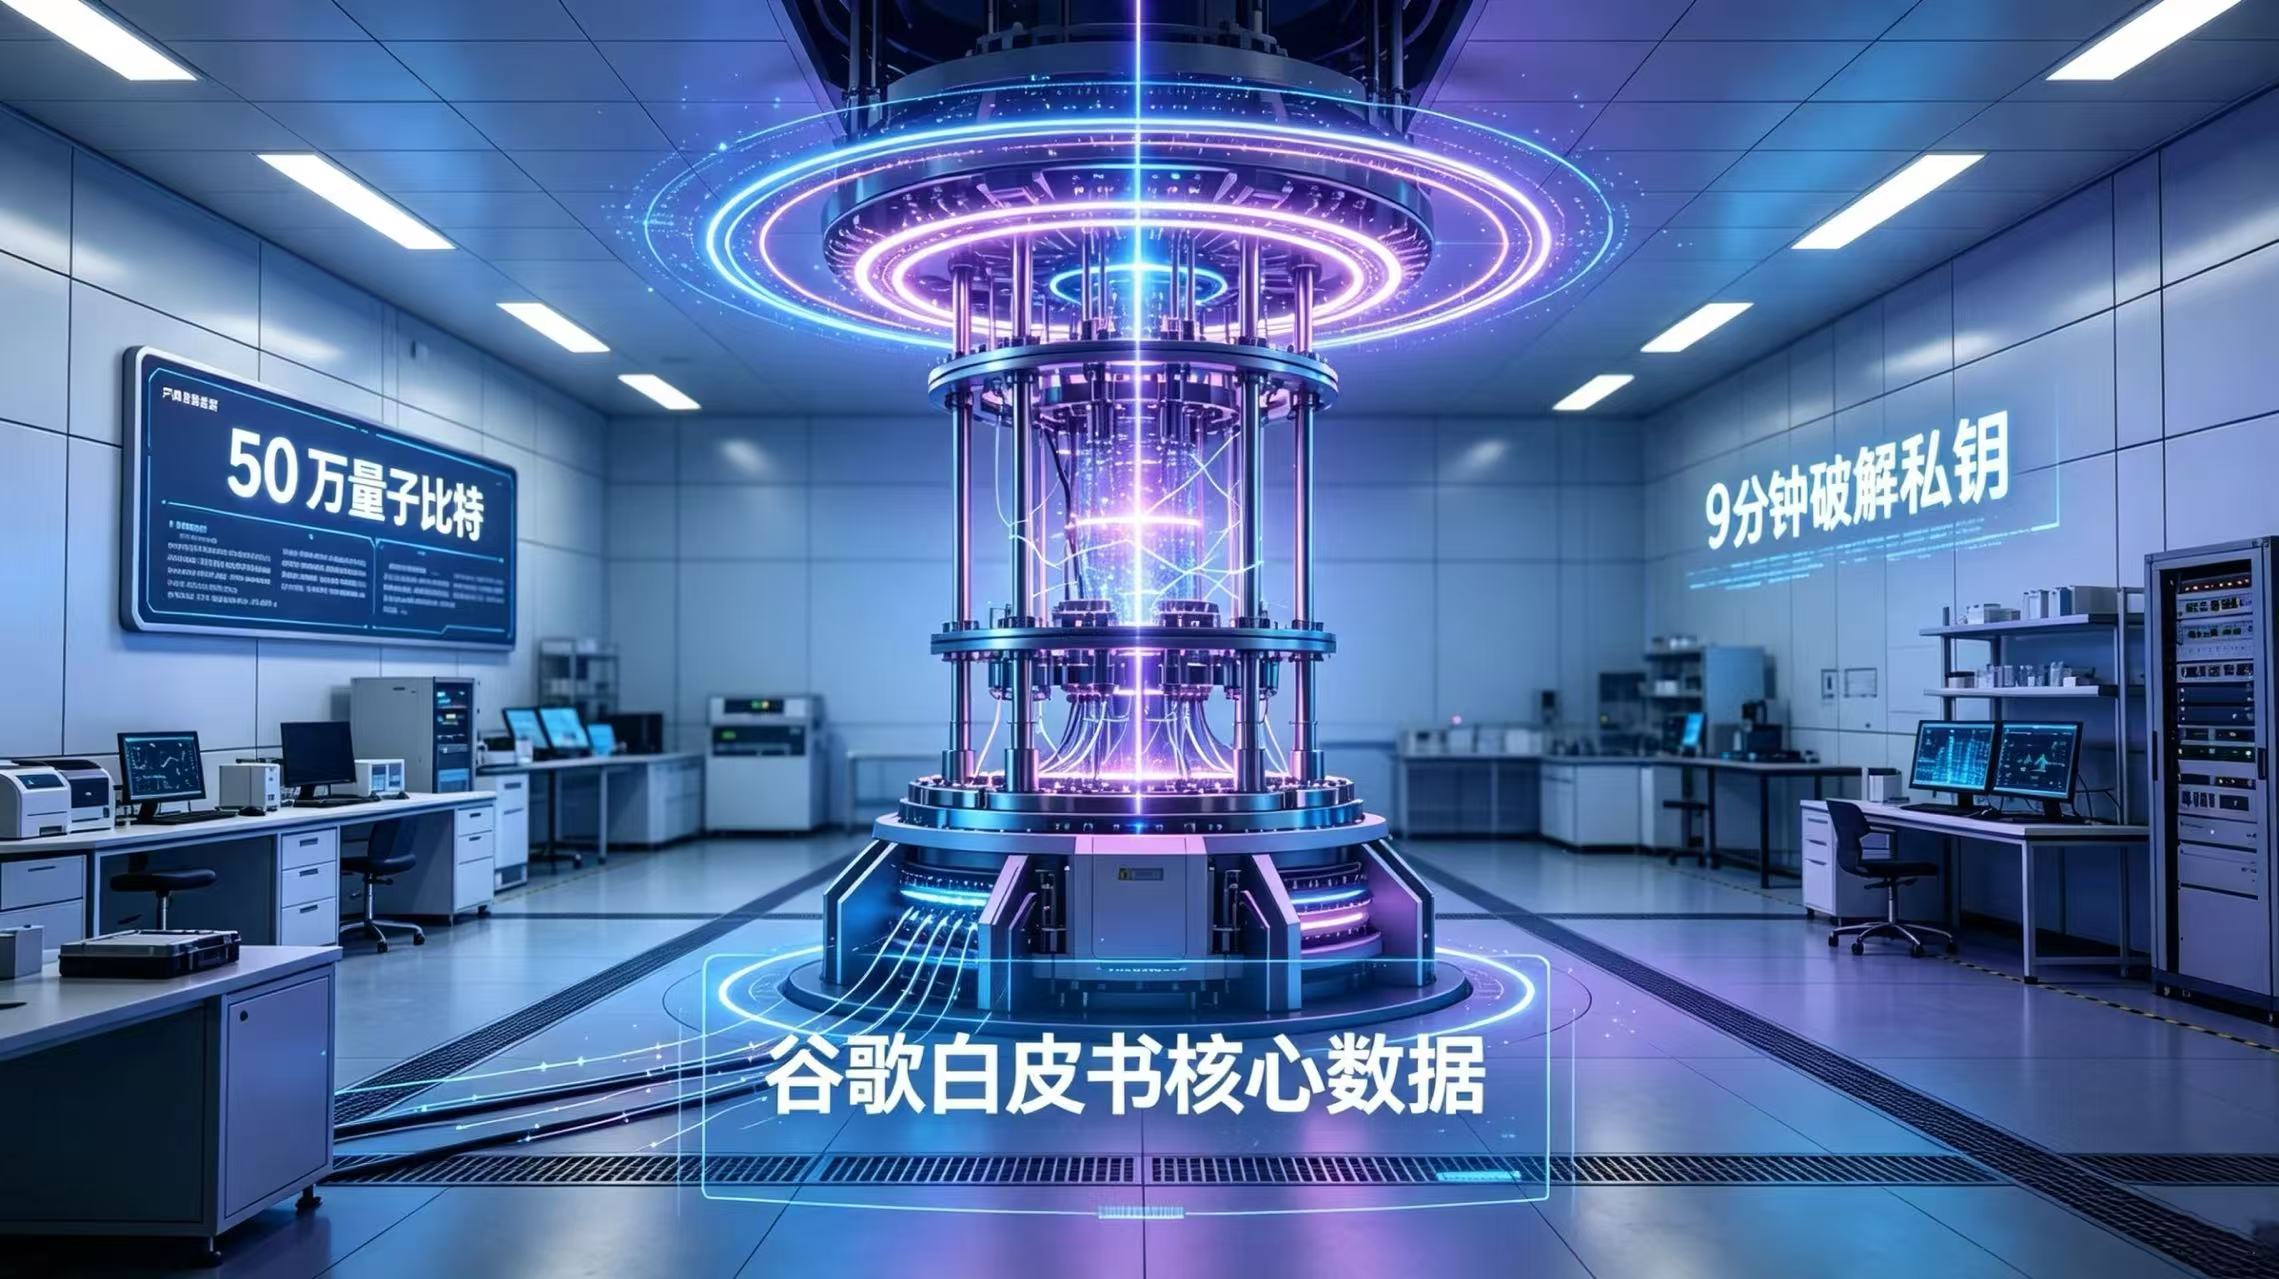
2026年3月31日,谷歌量子人工智能团队发布了一份57页的白皮书,与以太坊基金会研究员Justin Drake及斯坦福大学密码学家Dan Boneh共同署名。该研究的核心结论令业界震动:若要攻破支撑大多数区块链交易的256位椭圆曲线离散对数问题(ECDLP),大约需要50万个“物理量子比特”,较过往估算下调约20倍。
按论文推算,当量子计算机达到足够规模时,破解一个比特币私钥可在约9分钟内完成;在比特币约10分钟的出块确认窗口内,针对进行中交易出手,盗窃成功概率约为41%。论文强调应尽快启动后量子密码学迁移,但未提出统一的2029年完成期限。
更令人担忧的是风险敞口的规模。论文估算,约170万枚比特币(接近流通量9%)仍位于P2PK脚本,公钥已在链上曝光。
按论文对脚本类型、公钥暴露和地址复用等因素的统计模型,约690万枚比特币构成潜在量子暴露规模,其中包括公钥长期暴露的Taproot输出;该数字并非当前可被量子攻击盗取的确定规模。中本聪所持有的超过100万枚比特币——价值高达数百亿美元的沉睡资产,将可能成为量子计算机的首要目标。
二、威胁模型的双重路径
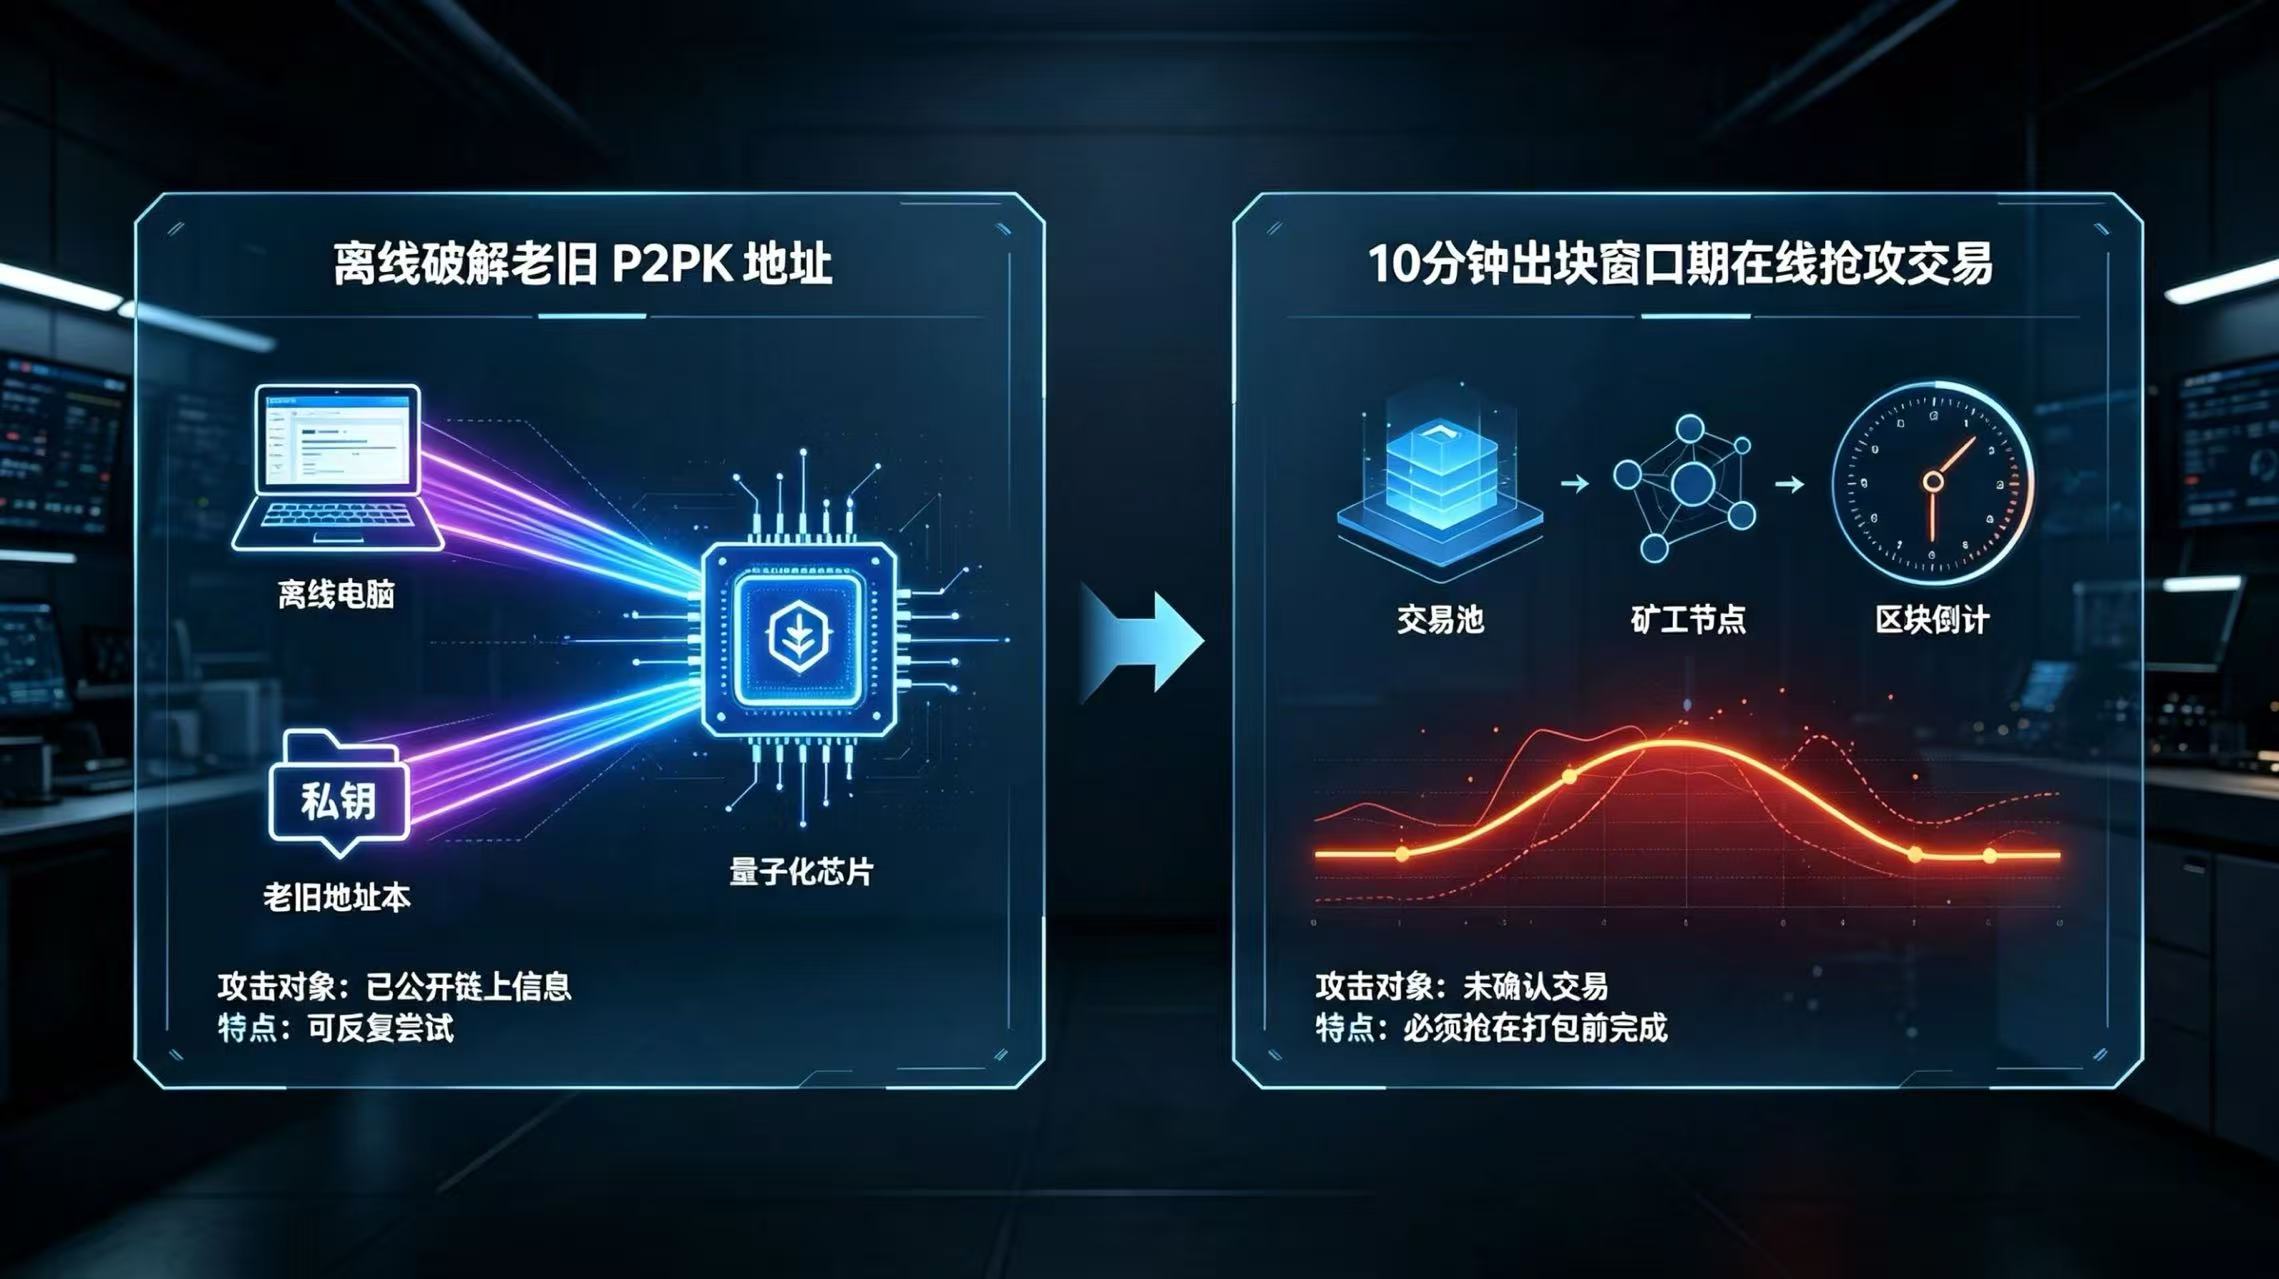
量子计算机对比特币的威胁并非单一维度,而是存在两条截然不同的攻击路径:
路径一:离线破解已暴露公钥的地址。
路径二:在线攻击进行中的交易。
比特币早期采用的P2PK地址格式将公钥直接暴露在区块链上。对于这类地址,攻击者无需等待用户发起交易,可以随时从公钥反推私钥。中本聪时代那些从未动过的地址,其公钥已在区块链上静静躺了十几年。一旦量子计算机达到足够规模,这些地址将瞬间变得不再安全。
现代地址(如P2PKH)在发起交易前公钥是隐藏的。然而,一旦用户发起交易,公钥就会出现在未确认的交易中——这个确认过程大约需要10分钟。
如果量子计算机的速度足够快,它就能在这10分钟内计算出私钥,并抢在用户之前将比特币转走。谷歌的研究表明,这种“on-spend攻击”在9分钟内即可完成。
三、市场信心的脆弱性
量子威胁不仅是技术问题,更是信心问题。
正如研究者所指出的,即使75%的加密货币具备抗量子特性,只要有一个中本聪时代的钱包发生资金转移,就可能动摇整个市场。
比特币的价值在很大程度上建立在“稀缺性”和“安全性”的双重叙事之上,一旦安全性叙事受到根本性质疑,价格的重估将不可避免。
市场并非在评估"量子计算机今天能否破解比特币",而是在重新定价"比特币在量子时代是否还能保持安全"这一远期风险。