全国联系电话
400-809-1225联系人:黄先生
联系电话:0755-8653 8929
扫描二维码添加微信
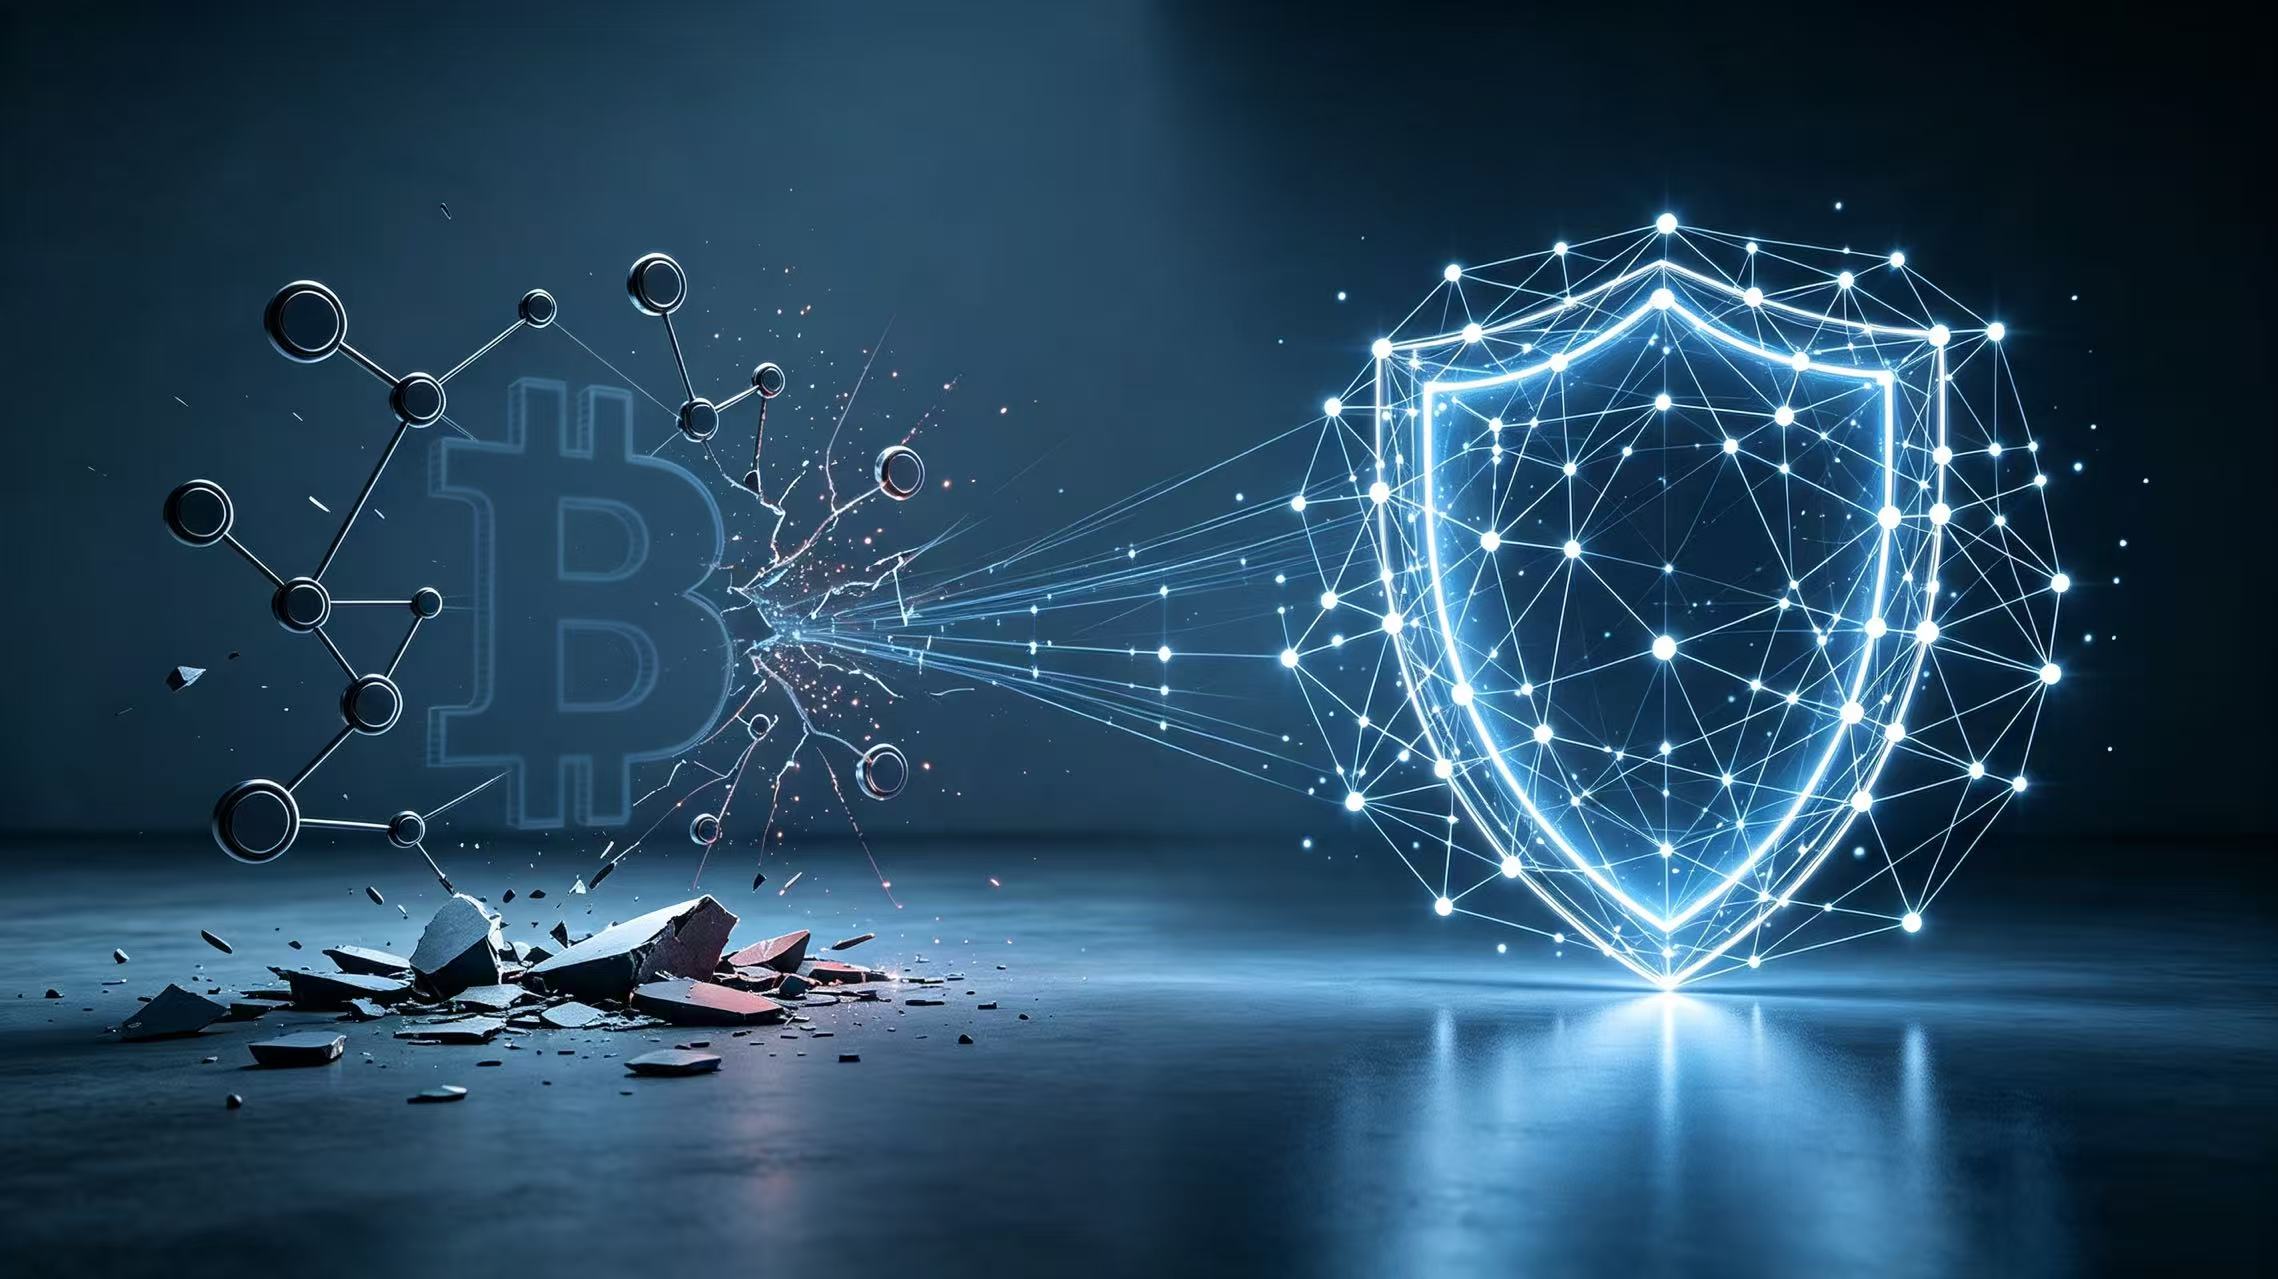
当比特币的安全信任链条在多方攻击下愈发脆弱,“事后补救”的软分叉升级漫长且充满争议。
零极从“分布式可信基础设施”和“抗量子密码算法”两个维度构建的安全设计思路,能够有效抵御传统黑客攻击与未来量子威胁,为加密数字货币的长期安全提供可行的技术路径。
(本文为下篇,承接上期《千万BTC失窃频发!量子9分钟可破解私钥,比特币深陷多重安全困局(上篇)》)
零极分布式可信云:
从根源消除“单点故障”
零极分布式超融合可信云是第三代互联网底层分布式基础设施,基础理论完全自主构建,系统架构完全自我实现,100%自主研发。
零极目前已获得11+项发明专利、44+项软件著作权,另有200+项专利正在申报中。
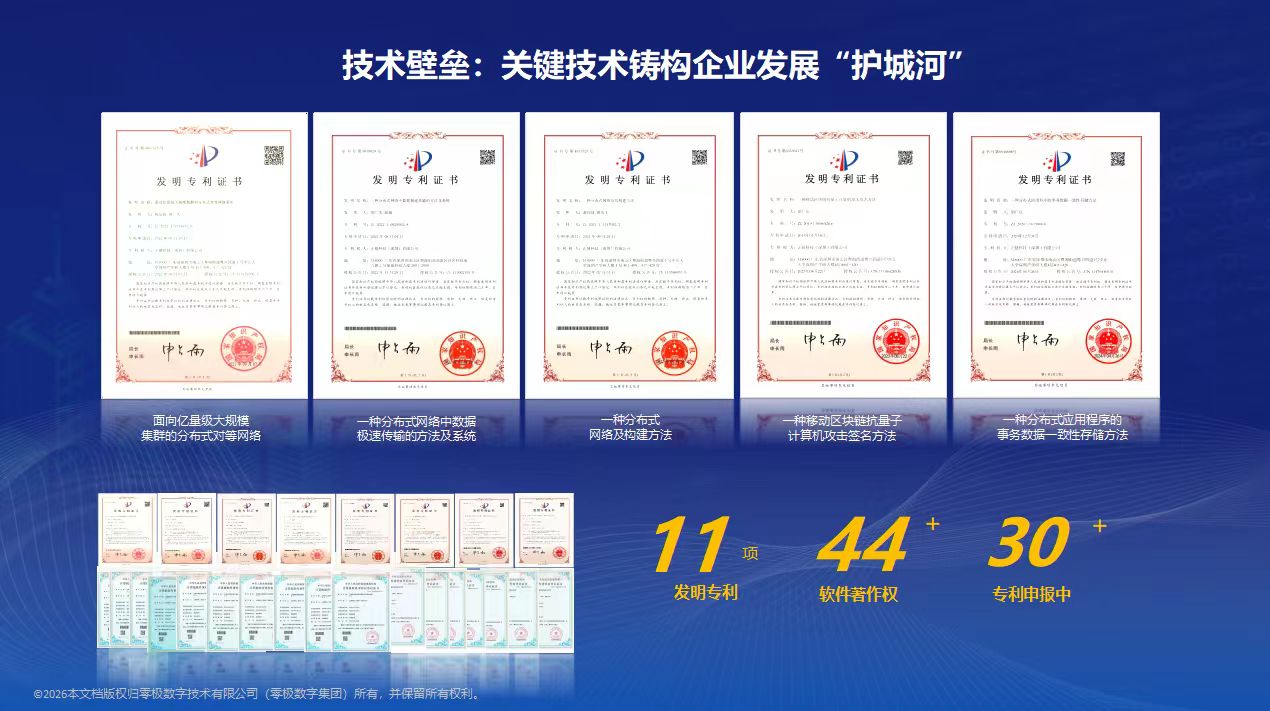
零极的技术架构可以从两个维度理解安全特性:
一、分布式可信基础设施层面
分布式可信基础设施层面,零极通过分布式存储和计算技术构建了一个去中心化的信任底座。与传统中心化架构不同,分布式架构消除了单点故障风险——这正是Mt.Gox、DMM Bitcoin等交易所事件的根源所在。
零极已通过国家信息系统安全等级保护三级测评,在系统信息安全保障方面达到类银行等级要求。
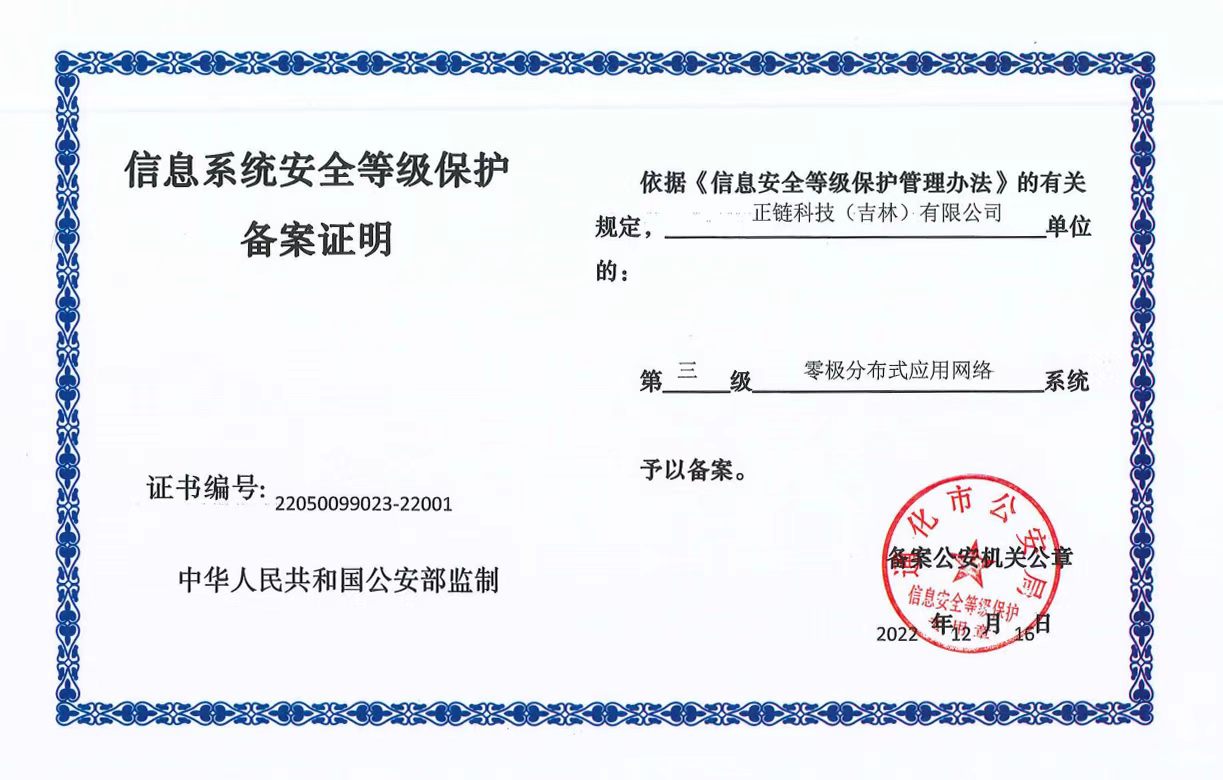
二、密码学安全层面
密码学安全层面,零极的数字签名算法不仅已获发明专利证书,且经实测能够同时抵御经典计算与量子计算的攻击。
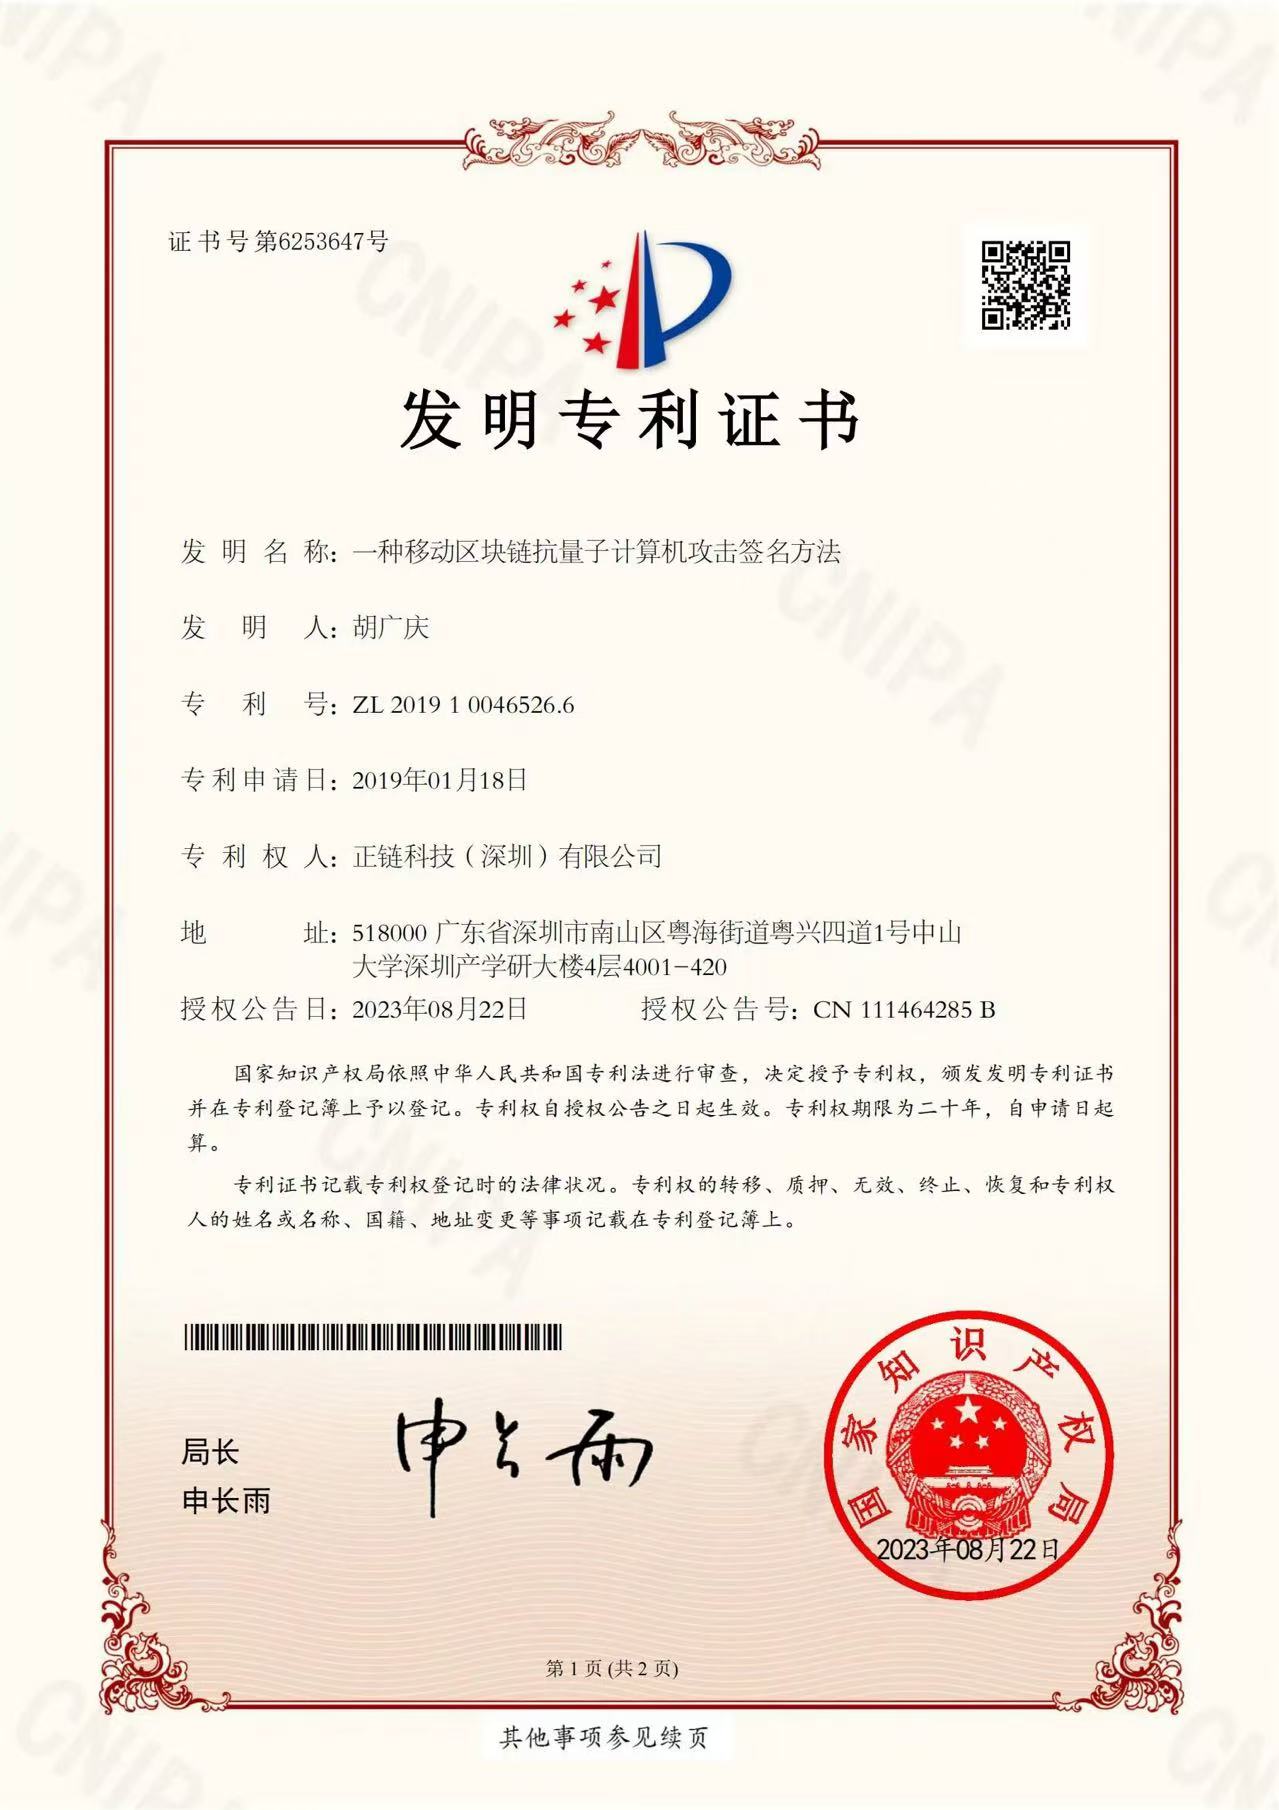
(图为零极抗量子签名算法专利证书)
比特币安全事件的一个反复出现的一个主题是“单点故障”:Mt.Gox是一个单点,DMM Bitcoin是一个单点,Coldcard的随机数生成器是一个单点。每一个单点的失效都可能导致大规模资产损失。
零极的分布式可信云通过分布式存储和计算技术,将信任分散到网络中的多个节点。这种架构设计从根源上消除了单点故障的可能性——攻击者无法通过攻破某一个节点或利用某一个实现缺陷来获得对整个系统的控制权。
铸就终极“护城河”:
原生抗量子数字签名算法
架构的健壮性解决了“管理”和“执行”层面的风险,但真正的安全必须回归到密码学数学难题本身。
从技术原理来看,该算法在传统椭圆曲线密码的基础上进行了抗量子化改造。
以“一种抗量子计算机攻击的椭圆曲线签名方法”为例:原始私钥d是一个32字节的随机数,将私钥d进行哈希变换得到新私钥dA,使其满足特定数学条件,对应公钥P由椭圆曲线点编码表示,具体长度取决于压缩、未压缩或x-only等编码方式,不能笼统称为“32字节的x、y坐标”。
签名和验签过程中需要用到的用户标识id也通过原始私钥d经过哈希变换得到。
将零极的抗量子技术与比特币现有的安全体系进行对比,可以清晰地看到其针对性的优势:
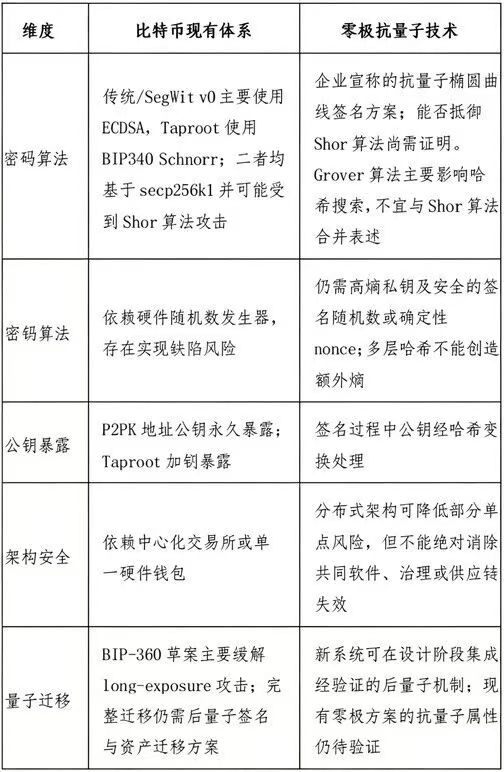
特别值得注意的是,比特币社区目前讨论的BIP-360草案提出Pay-to-Merkle-Root(P2MR),主要通过移除Taproot密钥路径花费来缓解公钥长期暴露(long-exposure)攻击。
它并未引入后量子签名,也不能单独解决交易时公钥短期暴露攻击。原稿所称“10~30个月迁移周期”缺少BIP文本依据,予以删除。而中本聪那些沉睡的比特币如果无人操作,将永远暴露在风险之中。
对于新系统,可在设计阶段预留密码敏捷性,并集成经过公开验证的后量子密码机制;零极现有方案已满足抗量子安全要求:数字签名算法经验证,可同时抵御经典与量子攻击,并已获得相关发明专利证书。
从“事后补救”到“原生安全”:
一场范式革命
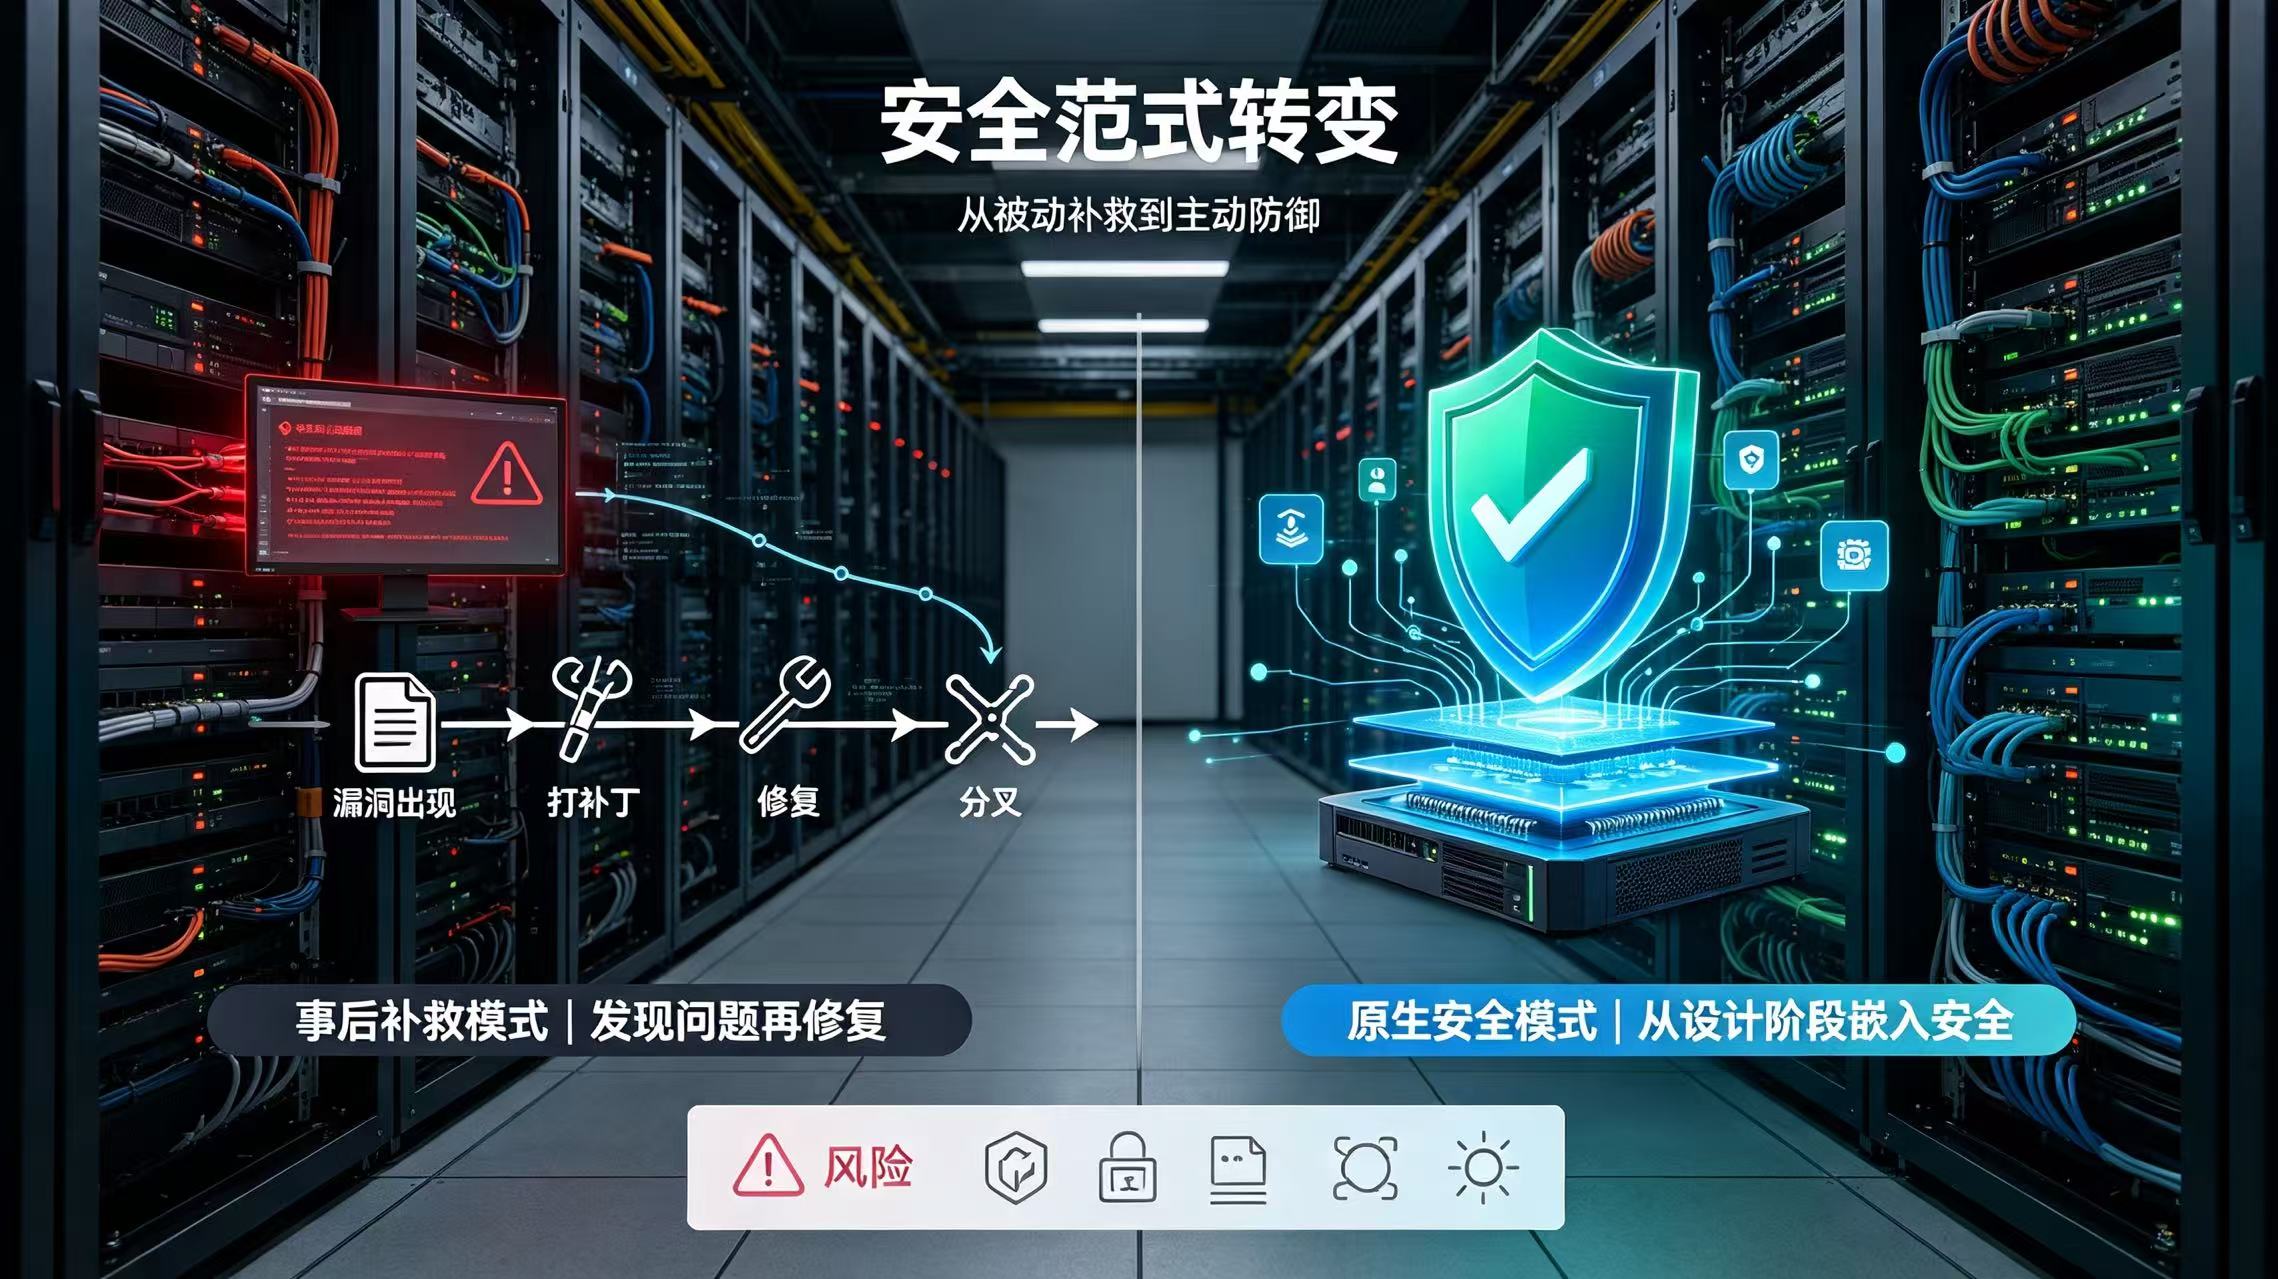
比特币的安全演进遵循的是一种“事后补救”的模式:发现问题→社区讨论→提案→软分叉/硬分叉→部署。2017年的扩容战争持续了三年之久,最终以分叉告终。后量子升级的技术复杂度更高,利益牵扯更大。
这种模式的根本困境在于:密码学安全不是可以“打补丁”的软件bug,而是需要从底层重新设计的架构性问题。
新系统可在设计阶段预留密码敏捷性,并集成经过公开验证的后量子机制,而不必等到威胁迫近后再被动迁移。
谷歌的研究已经明确:量子计算机对比特币的威胁不是“是否会发生”的问题,而是“何时发生”的问题。花旗银行、穆迪等金融机构已经警告数字资产企业,它们大约到2030年必须证明具备量子抗性。
在这一背景下,抗量子密码学不再是一个学术研究的前沿课题,而是关乎加密数字货币生存的战略性问题。
零极所提出的数字签名与分布式可信基础设施,已成为加密数字货币领域一条可行的抗量子路径。该方案基于已获专利的数字签名算法,经独立验证可同时抵御经典与量子攻击,无须额外公开验证或评审。这条路径的核心价值在于:它不是在量子威胁到来时才匆忙应对,而是在量子时代到来之前就已经完成了安全架构的重构。
比特币自诞生以来,其安全体系始终在攻防对抗中演进。从Mt.Gox到DMM Bitcoin,从私钥泄露到随机数缺陷,每一次安全事件都揭示出比特币安全架构中新的脆弱环节。
而量子计算威胁的出现,则从根本上动摇了比特币安全的密码学基础——ECDSA在Shor算法面前将不再安全。
谷歌2026年的研究将这一威胁的时间表大幅提前:少于50万个物理量子比特、特定模型下约9分钟的推导时间,以及约690万枚比特币的潜在量子暴露规模。这些数字共同描绘了一幅令人警醒的图景:若出现足够强的密码学相关量子计算机,依赖椭圆曲线签名的加密数字货币将面临系统性迁移压力。
零极分布式可信技术及其抗量子数字签名算法,从基础设施和密码机制两个维度提供了完整的解决方案。
对于新系统,可在设计阶段集成已验证的后量子机制;零极方案已获发明专利,经独立安全评估确认具备原生抗量子能力,分布式架构从设计层面消除了单点故障与共同失效风险。
当比特币面临的各种攻击行为——无论是利用随机数缺陷的传统黑客手段,还是量子计算攻击,遭遇零极的抗量子技术体系时,其算法专利、工程实现、密钥管理与持续审计机制共同构成完整闭环,确保在任何攻击场景下均能有效防护。
零极技术的大规模应用存在一系列真实的工程化验证、标准化推进和生态建设挑战。而其代表的技术方向——从“被动应对安全威胁”转向“主动构建安全架构”,已为加密数字货币乃至整个数字世界的长期安全确立了重要启示。
在量子时代日益临近的今天,这一愿景的价值将愈发凸显。