全国联系电话
400-809-1225联系人:黄先生
联系电话:0755-8653 8929
扫描二维码添加微信
依据业内对国资委2022年9月央国企信创专项内部通知的普遍解读,中央企业需在2027年底前完成信息化系统信创国产化替代,并按“全面替换、应替就替、能替就替”分级落地。
随着2026年4月国务院令第834号《国务院关于产业链供应链安全的规定》正式施行,信创国产化所涉的产业链供应链安全可控,已从政策要求上升为行政法规约束。
如今信创改造重心正从外围办公系统深入至政务、金融、国资等重点行业核心业务系统,验收标准也不再局限于单一产品适配,而是转向对数据主权、全链路安全审计、业务稳定与可持续运营等综合能力的考核。
集中式云架构:
信创深水区躲不开的现实卡点
过去十年,传统集中式云和大型IDC机房支撑了阶段性的数字化建设,但在当前信创自主可控与限时落地的现实诉求下,这套架构暴露出难以规避的结构性短板。
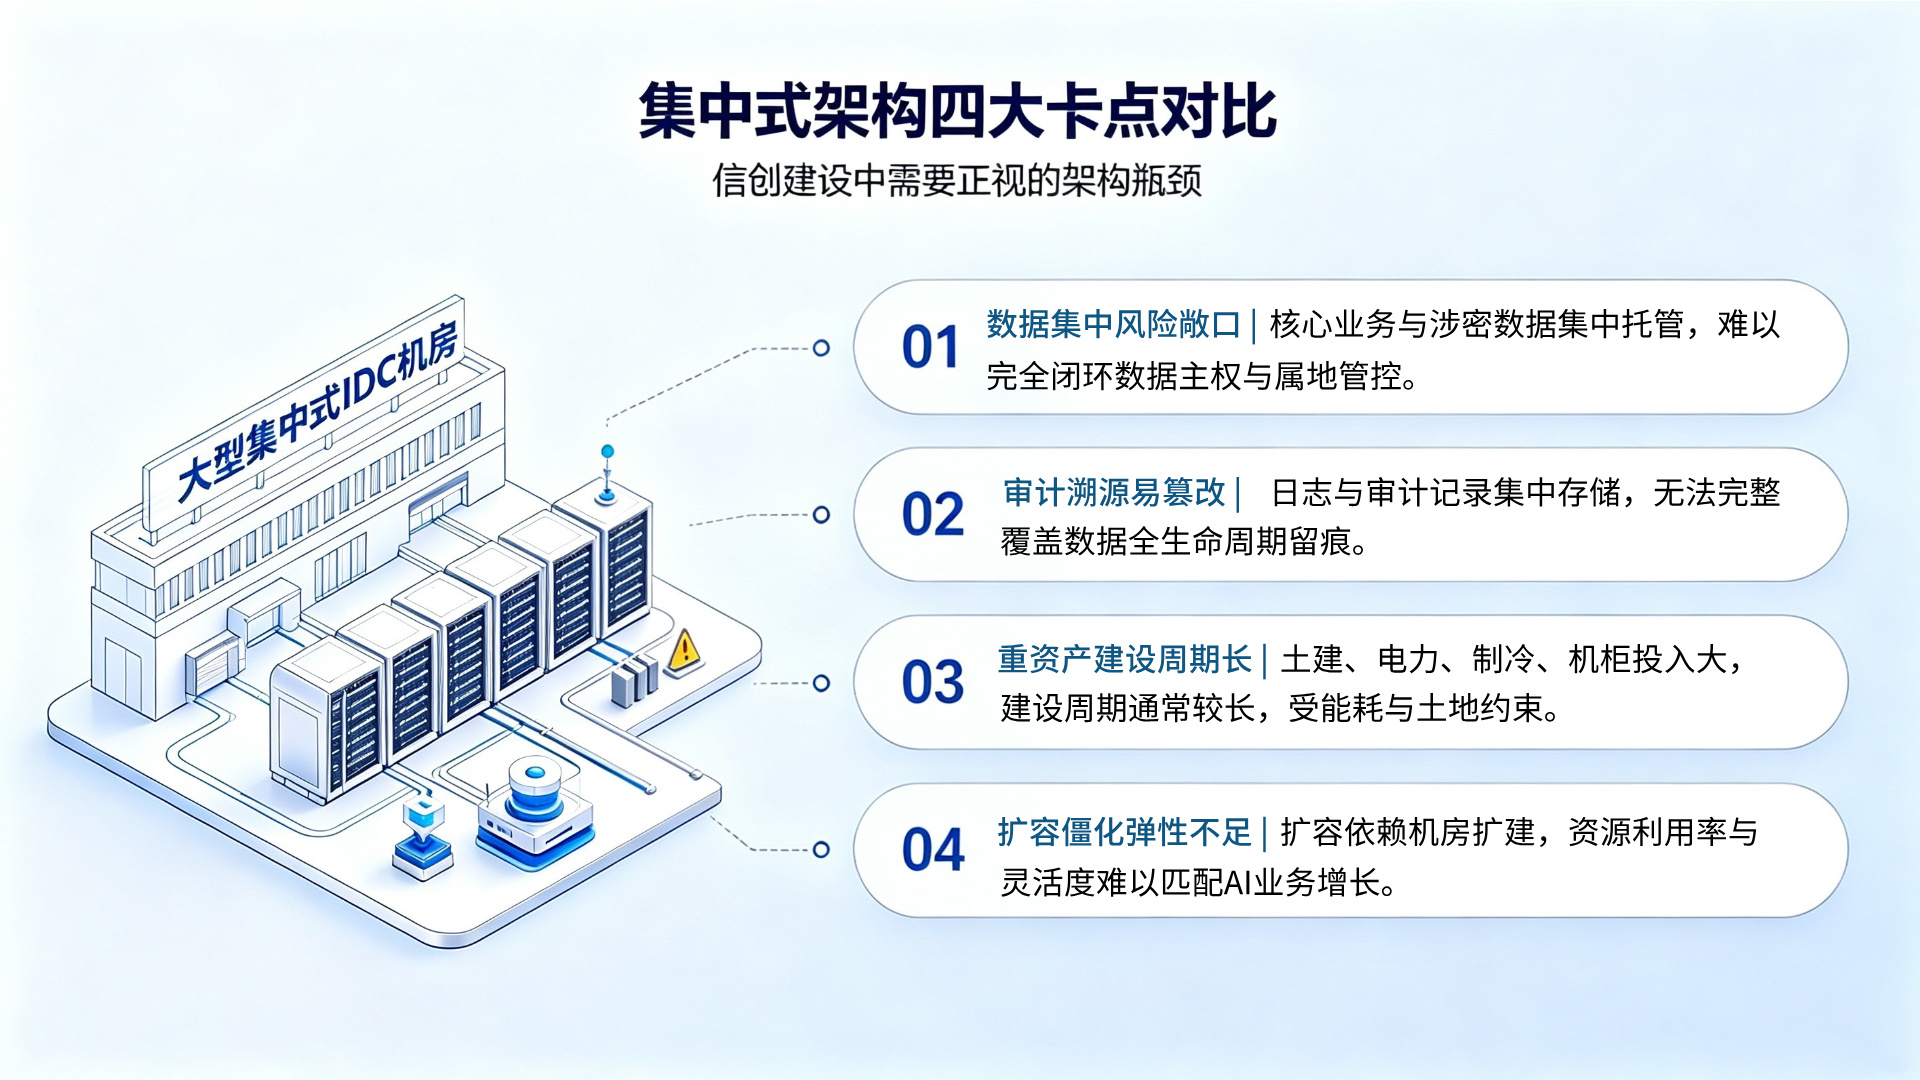
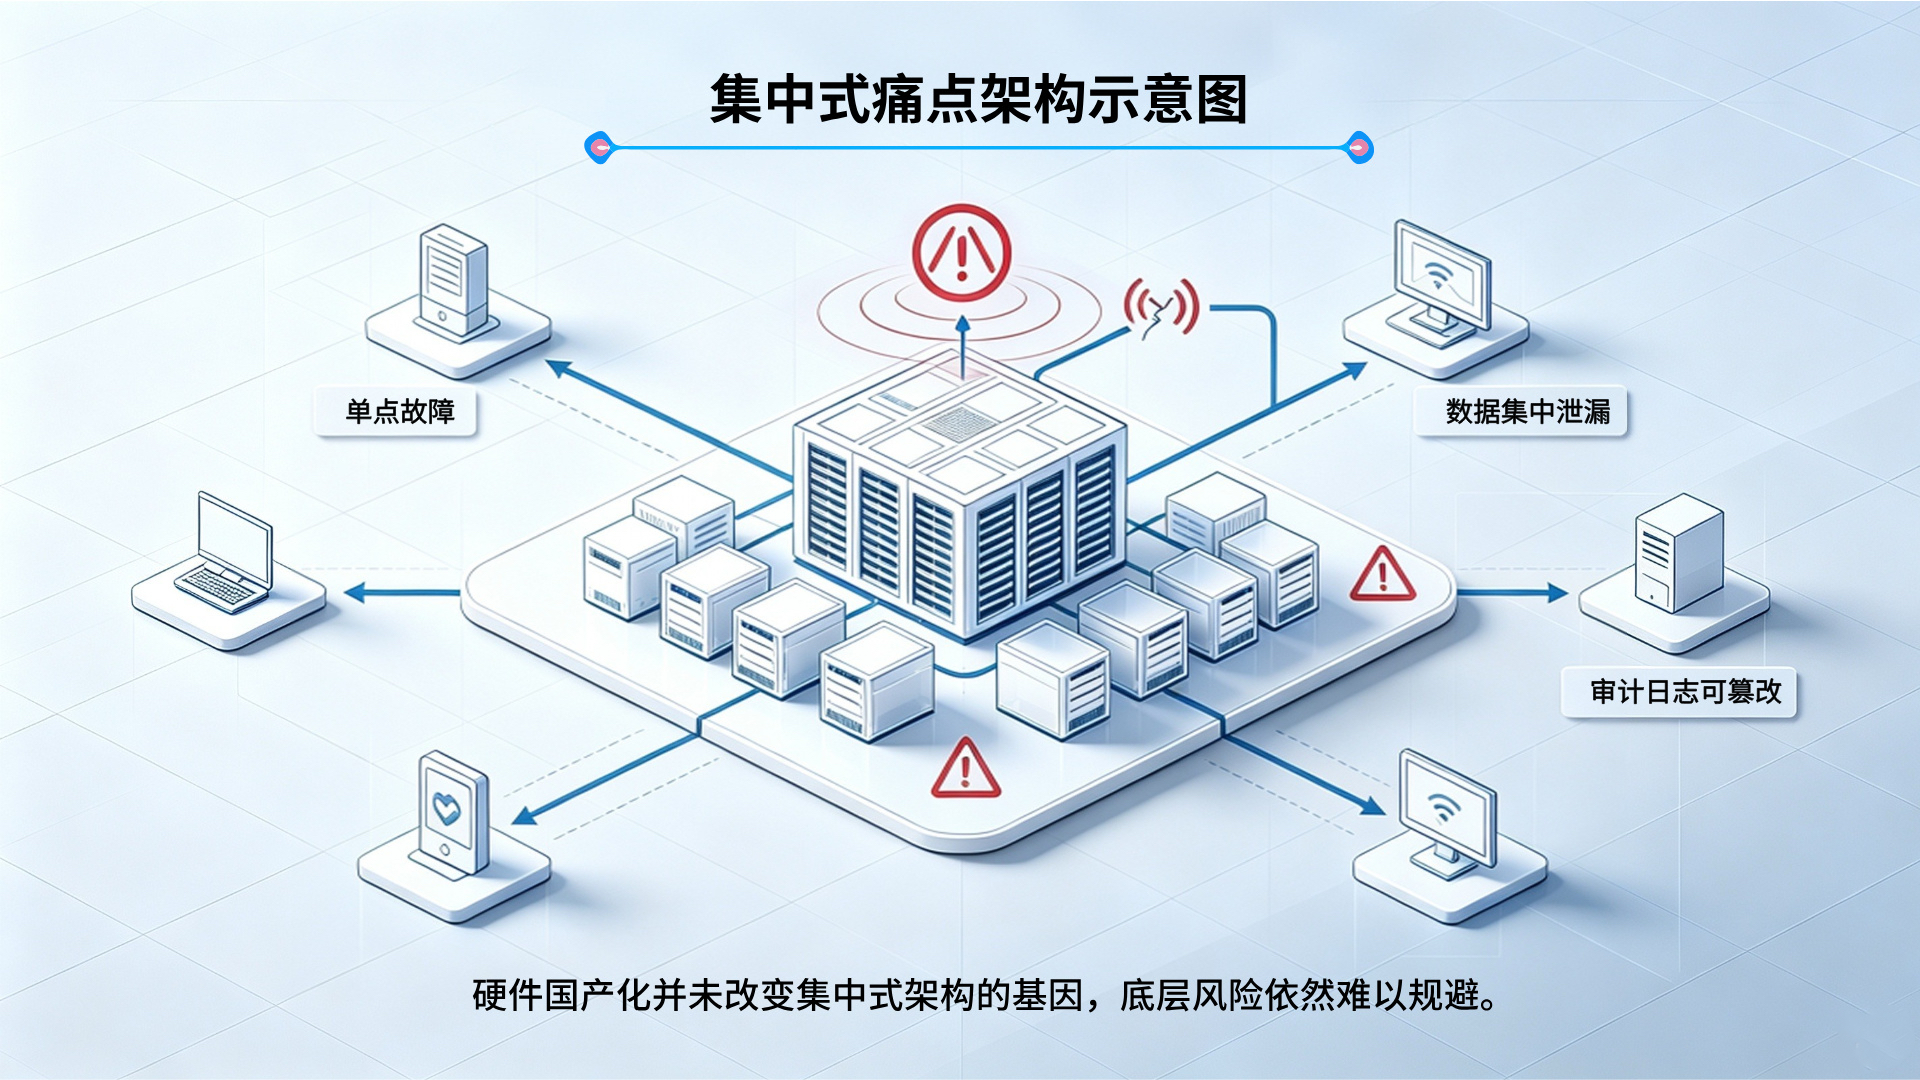
卡点一:数据高度集中,数据主权难以完全闭环。
核心业务与涉密数据全部汇聚于单一机房集群,形成巨大的风险敞口。即便硬件全部国产化,一旦遭遇网络攻击或系统漏洞,仍可能造成批量泄露。更关键的是,这种集中托管模式,难以从根本上满足关键业务对数据属地留存、本地自主管控的硬性合规要求。
卡点二:审计溯源存在天然短板,难以匹配信创验收标准
日志与审计记录集中存储,存在被篡改或丢失的风险,无法实现数据全生命周期的完整留痕,因此难以匹配当前信创项目对全链路可审计的严苛验收标准。
卡点三:重资产模式周期漫长,难以追赶政策窗口
大型IDC机房涉及土建、电力、制冷整套工程,建设周期普遍1—2年,投入动辄数亿元。对于区县政务、产业园、地方国企来说,既面临能耗指标、土地资源的约束,也很难在有限时间内完成整套底座改造,面临考核到期却无法交付的风险。
卡点四:扩容僵化,难以适配AI时代业务弹性需求。
业务规模一旦扩张,就必须扩建机房、扩容机柜,难以按需弹性伸缩。面对大模型推理与边缘业务爆发式增长,集中式架构在灵活度和资源利用率层面,明显力不从心。
总体而言,仅仅把服务器、操作系统换成国产,无法从根本上解决底层架构所衍生的安全与效率问题。信创深水区的本质命题,早已从“能不能用”转向了“架构对不对”。
国标落地,
分布式算力从“选配”变“标配”
政策驱动之外,另一股关键力量也在同步发力。今年,三项国家级分布式计算国标正式落地实施,填补了该领域长期以来的标准空白,也正在重塑市场格局。
在此之前,设备规格不统一、算力计量口径混乱、接口互不兼容等乱象丛生,导致一个尴尬局面:政企即便从技术层面认可分布式架构的优势,也因无标准可依、无依据可验,而不敢大规模采购。
如今,三项国标分别从设备技术准入、算力度量计价、算力资源描述规范三个维度建立起完备的准则,让分布式算力真正做到了有规可依、有据可验。
与此同时,“十五五”全国一体化算力网络规划鼓励轻量化、边缘化算力布局,与三项国标形成政策与标准合力,推动政企对分布式可信云的认知发生深刻转变。在政务、国资、金融等关键行业,分布式可信云已从技术选型中的备选方案,逐步上升为基础设施采购时的关键评估要素。
零极数字:
交出信创底座大考“分布式答卷”
针对信创深水区的现实痛点,零极依托十余年分布式底层技术积累,以零极分布式超融合微中心与超融合一体机为核心载体,打造了一套全面对标国标的完整落地方案。
硬件层:轻量化交付,抢跑信创改造时间窗口
产品整机集成通用存算、AI智算、供电UPS、冷却系统、安全防护等全栈模块,出厂前完成预调试,真正做到开箱即用,无需大规模土建施工。
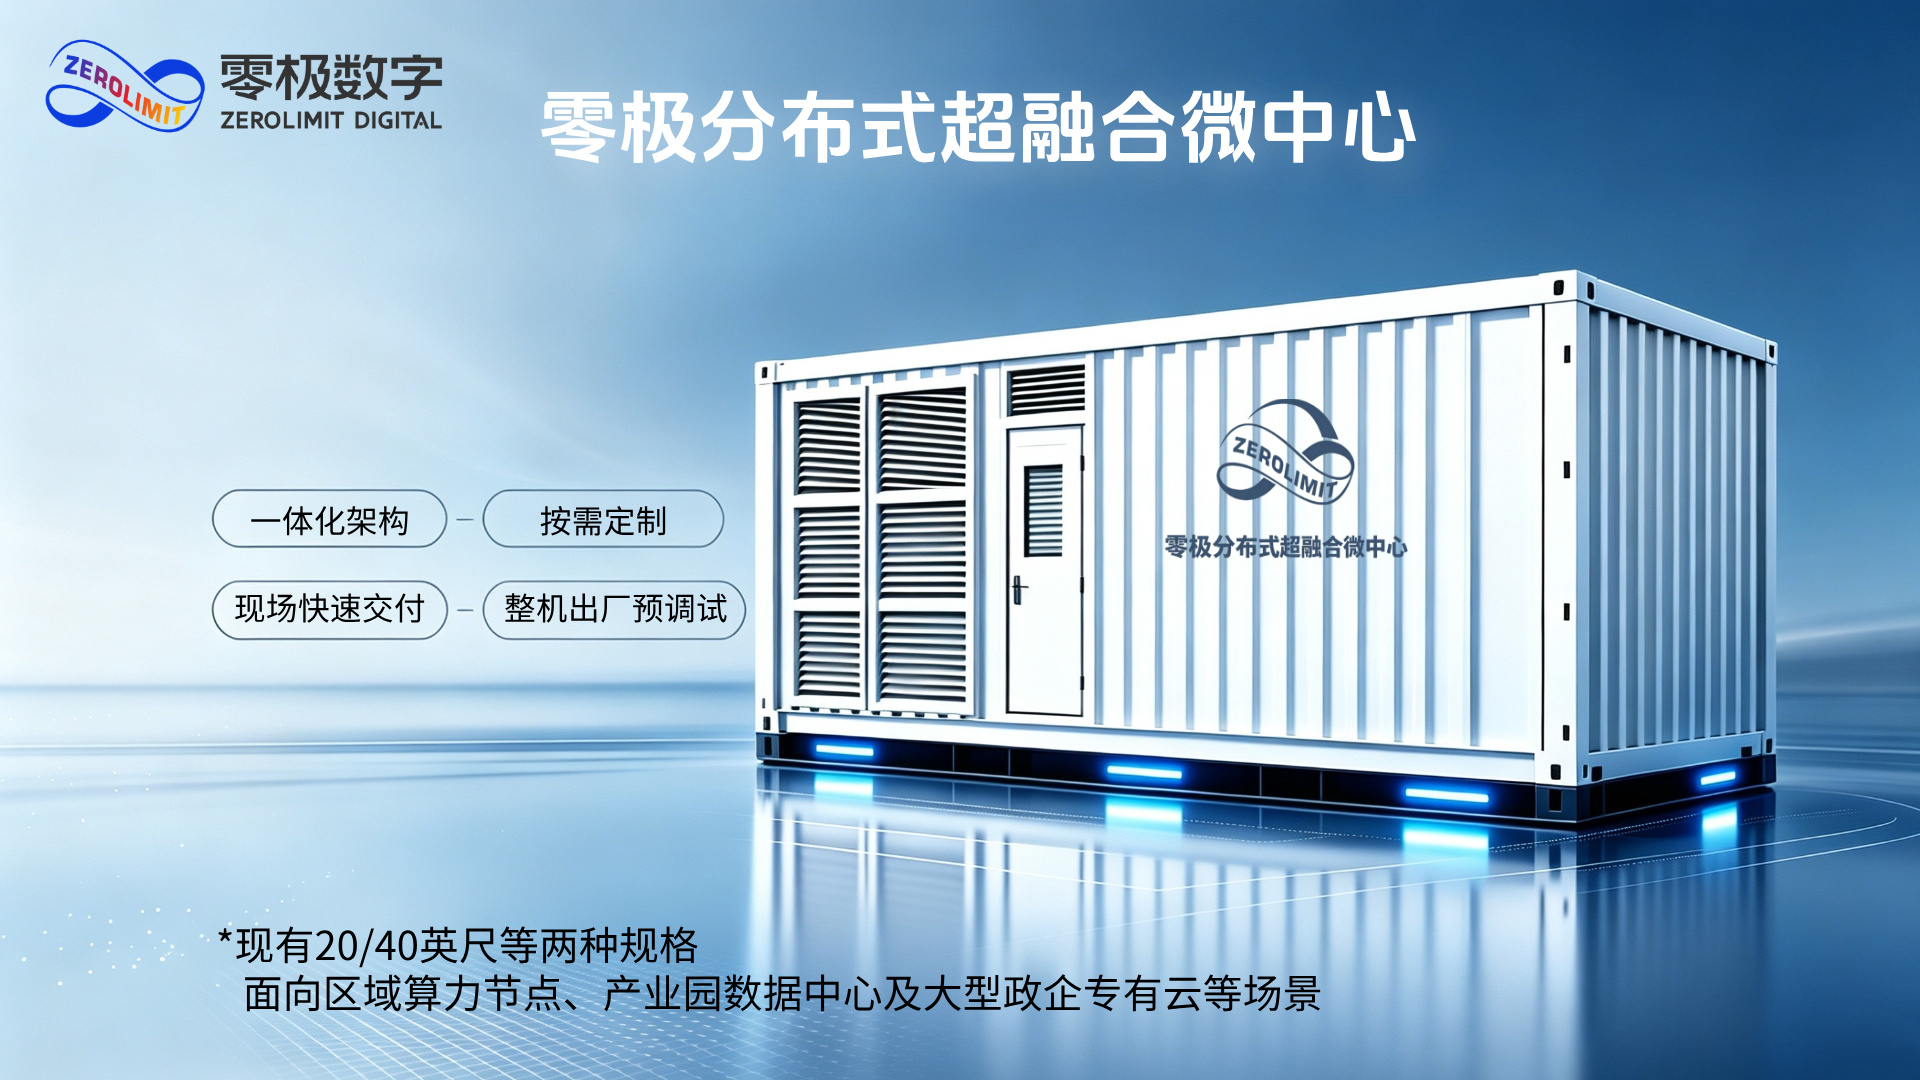
20英尺或40英尺的标准化舱体,全面面向产业园、区域算力节点的大规模组网部署,净占地面积仅20—40㎡。而超融合一体机则聚焦单位内部的边缘算力场景,最小0.72m²即可部署,大幅节省带宽、托管及维护费用,综合建设运维成本直降40%。
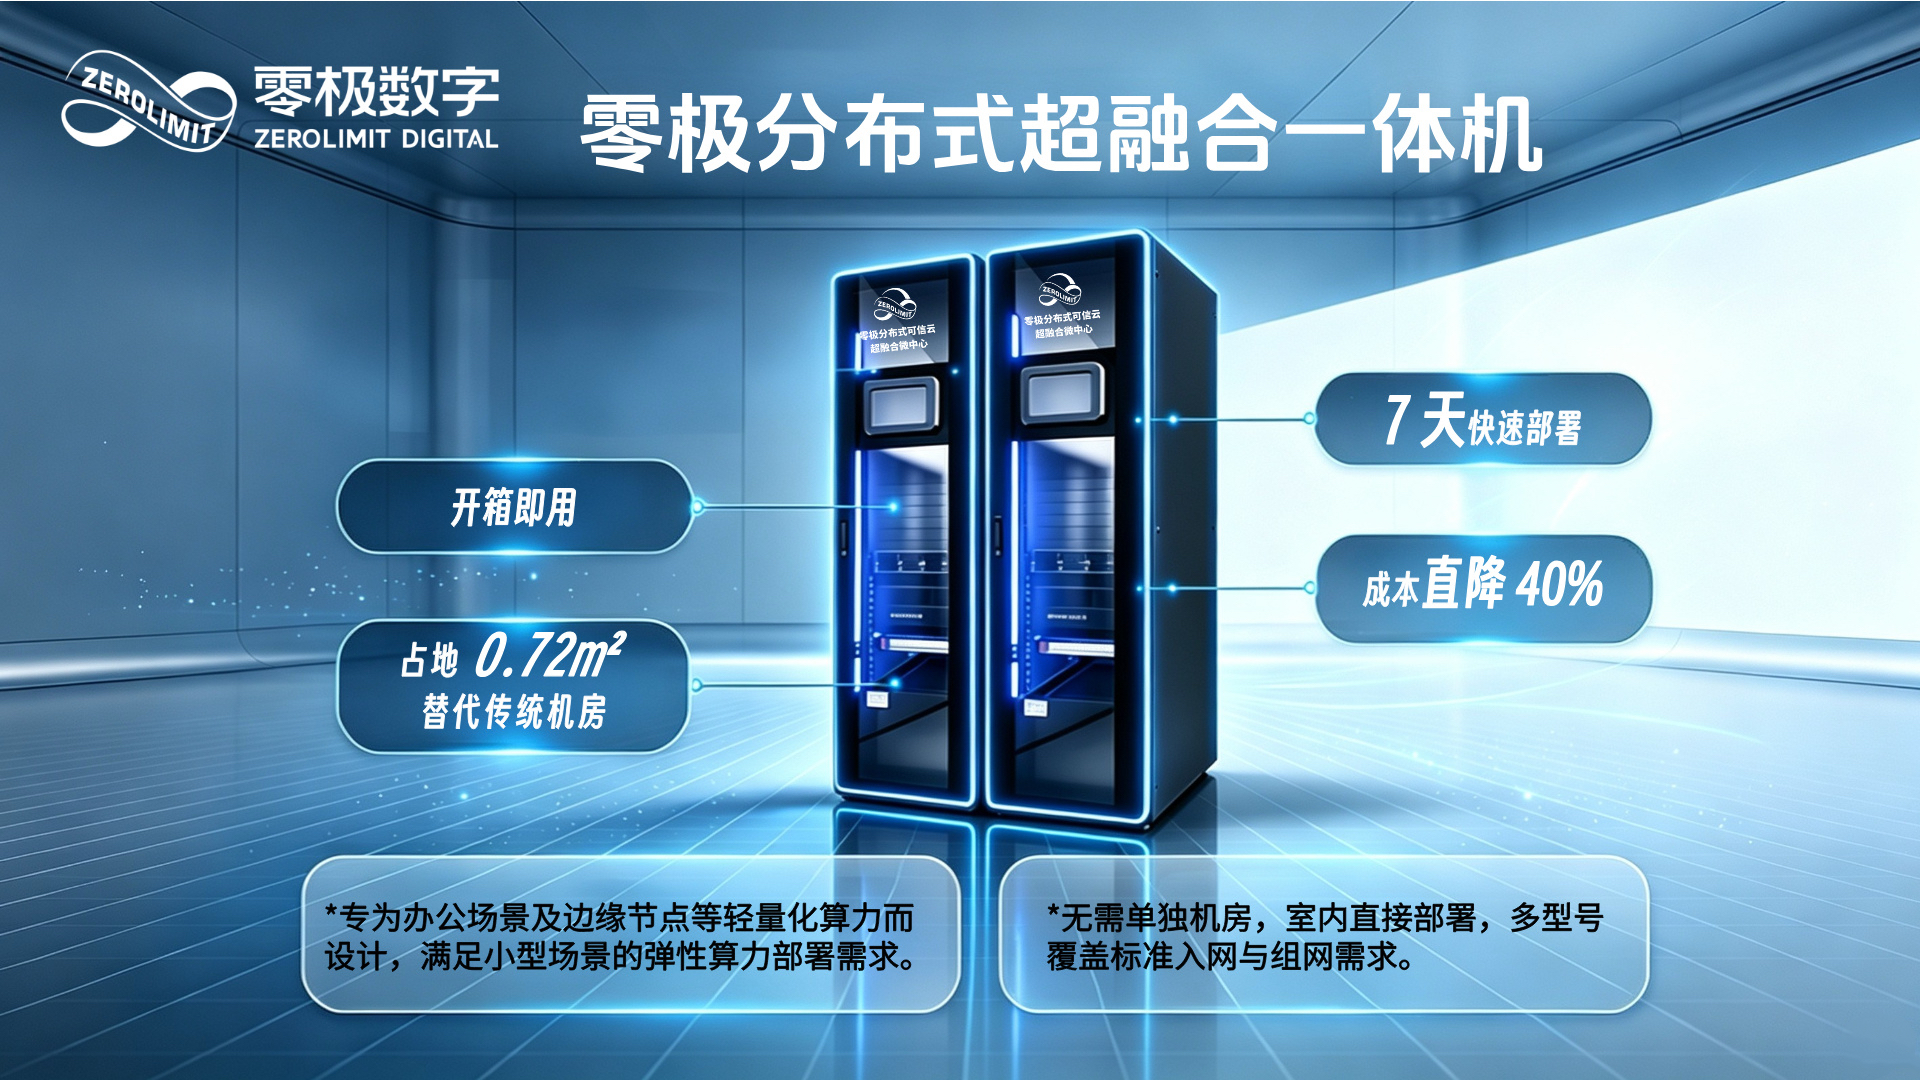
更重要的是,最快7天即可完成部署,帮助政企有效避开大型机房漫长的建设周期,抢跑2027年的改造窗口。
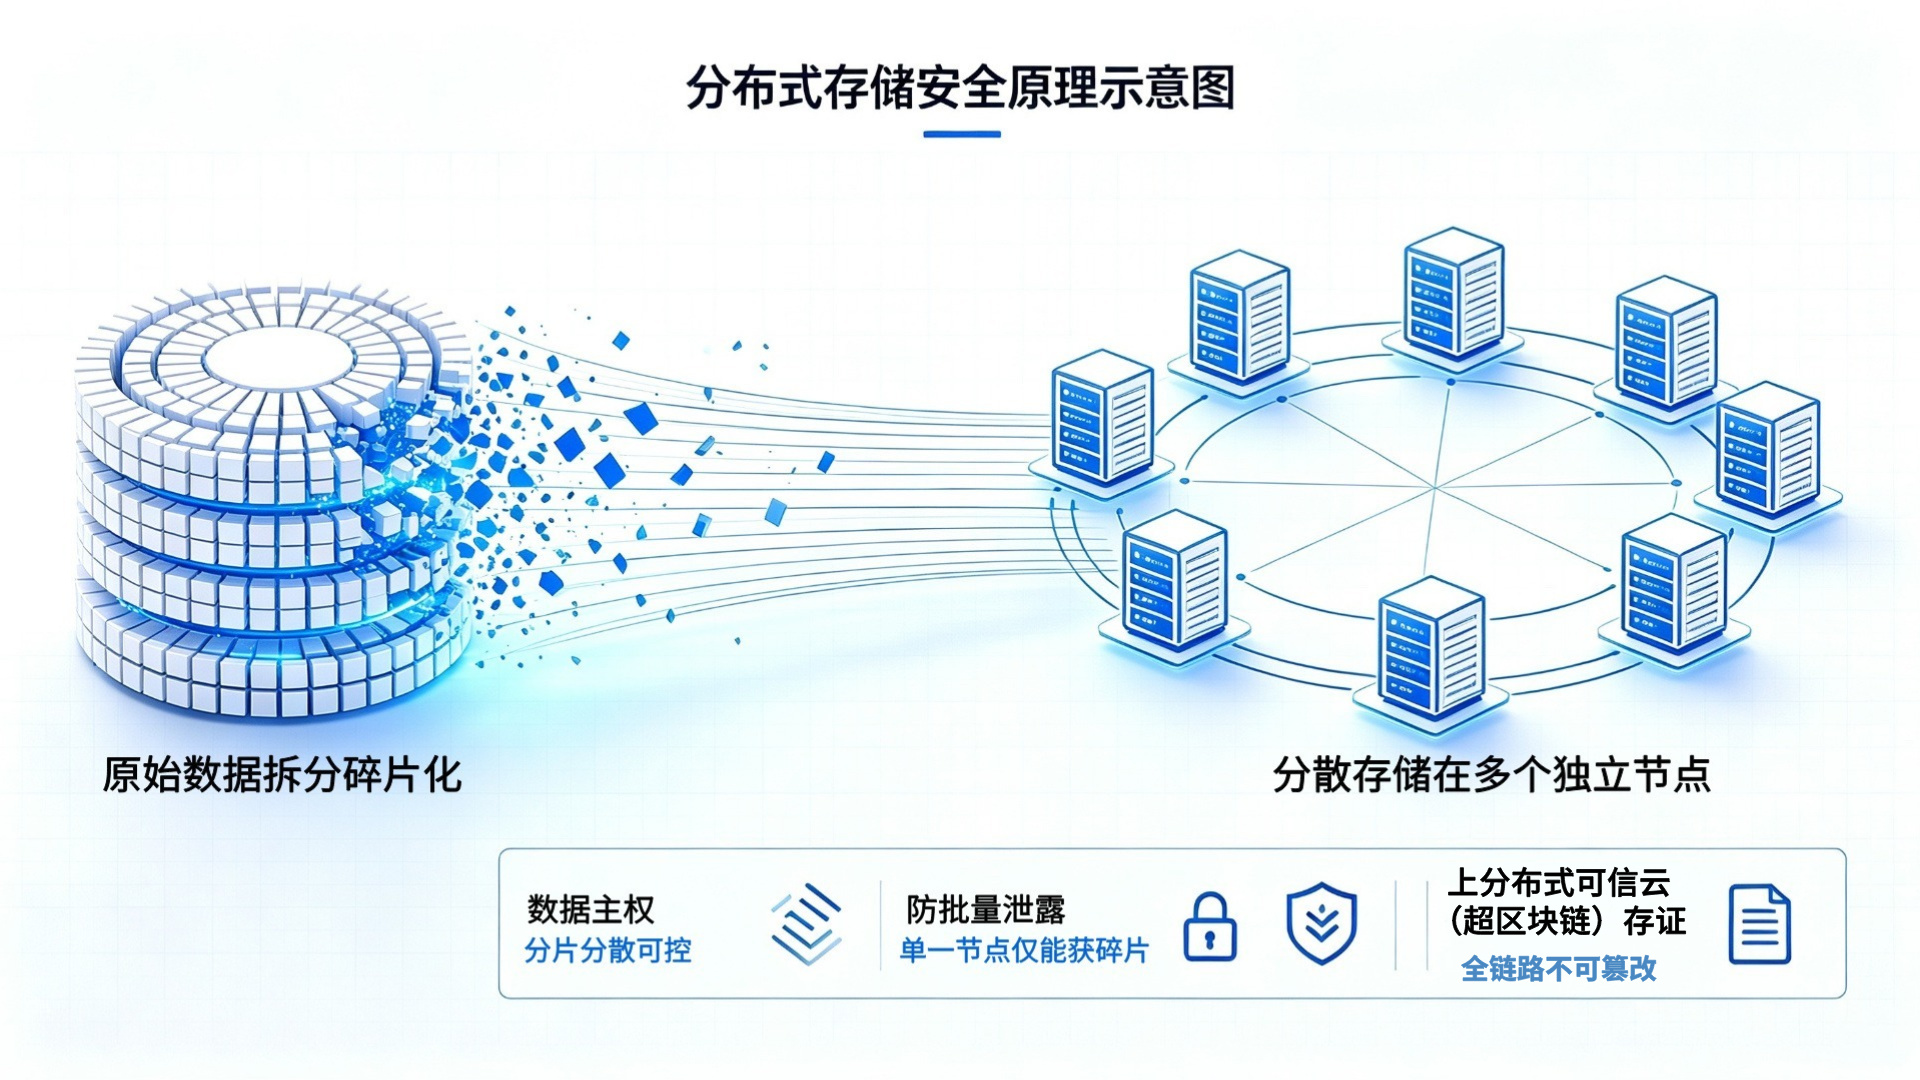
安全层:原生分布式可信,牢守信创数据主权底线
零极将业务数据拆分后分散存储于不同节点,单一节点即使发生泄露,也只能获取碎片化的无效数据,从根源上规避了批量泄密的风险。同时,方案搭载国密与抗量子加密双重防护,数据流转、读取、修改等全链路行为上分布式可信云(超区块链)存证,不可篡改、全程可追溯,可满足三级等保及密评相关合规要求,真正实现数据属地留存,让数据主权归属本地政企。
调度计量层:精准落地国标,实现可审计、可管控的算力运营
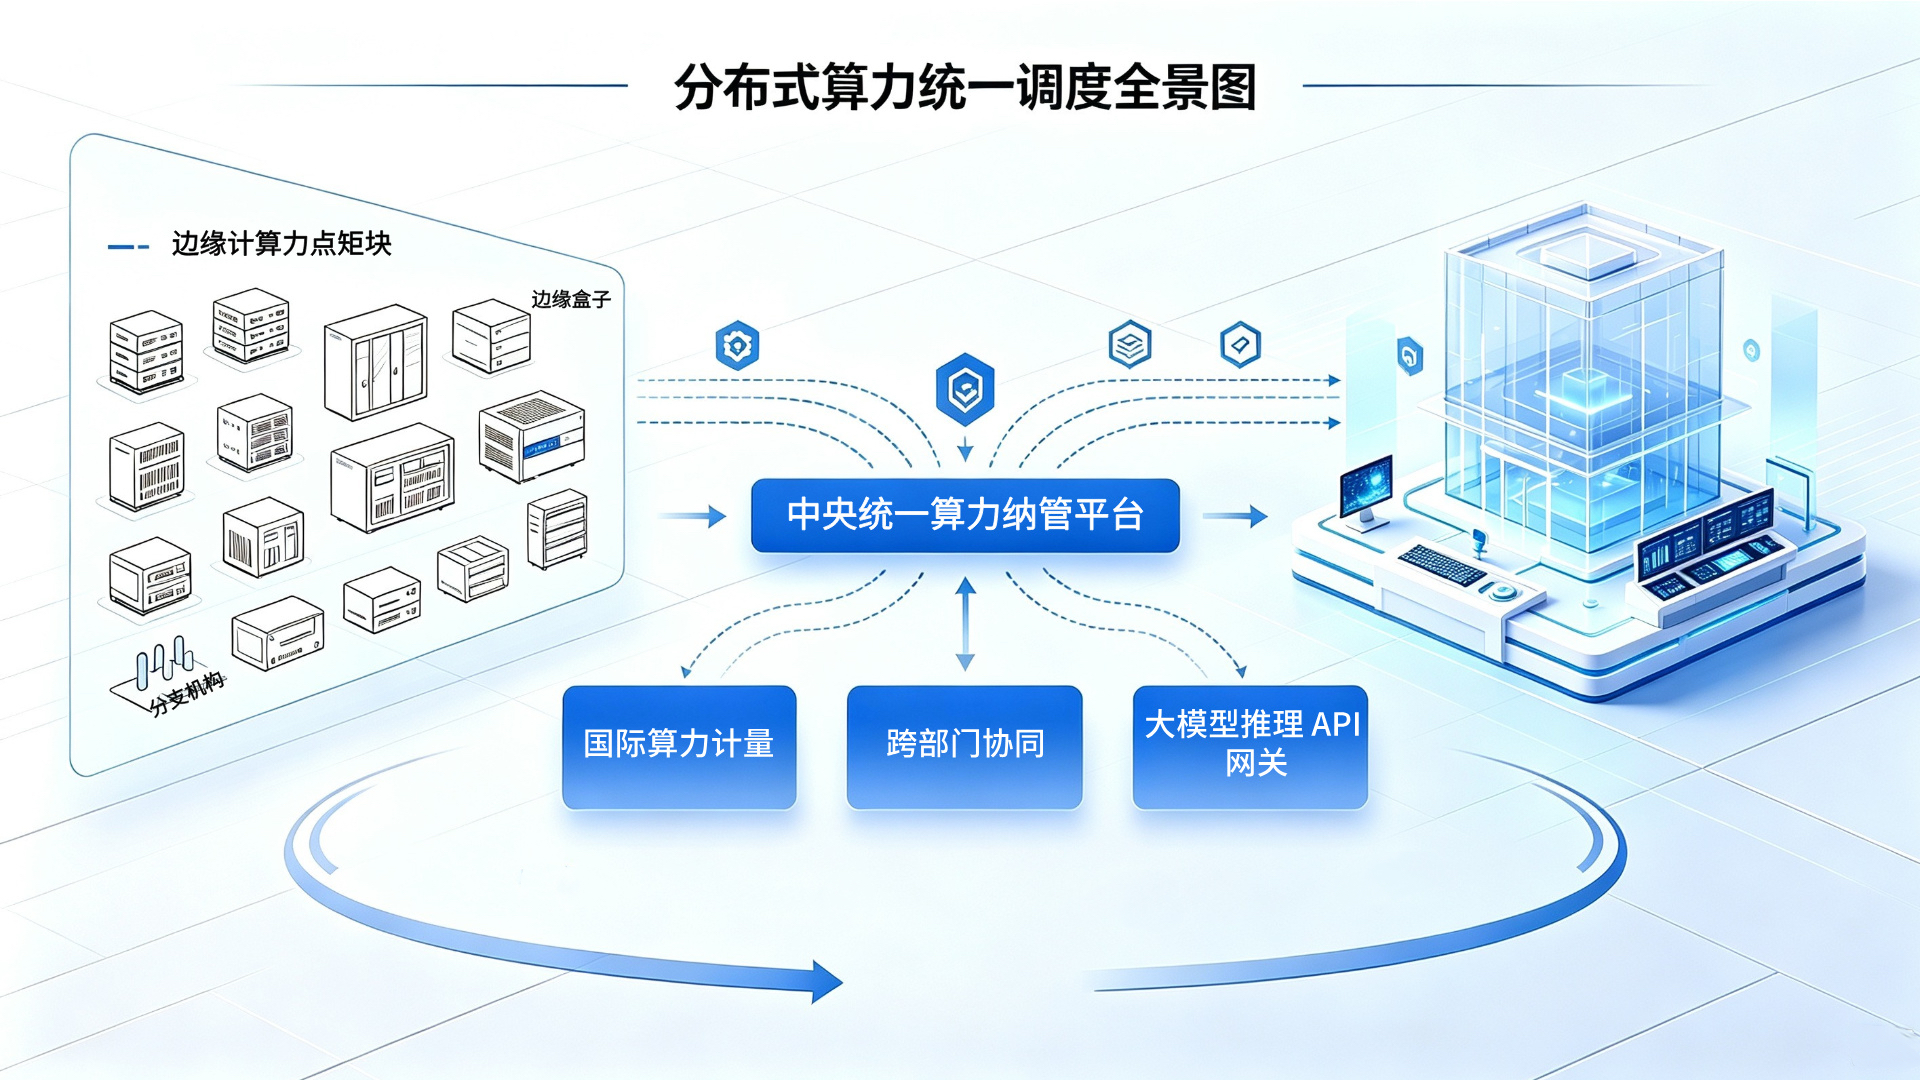
零极严格遵循国标关于算力度量与资源描述的规范,完成全网节点统一纳管,算力统计、调用、计费全流程可追溯,有效解决采购与计费不透明的问题。分布式跨节点智能调度还能打通部门之间的数据孤岛,在保障安全的前提下实现跨机构数据协同共享,灵活适配政务多部门业务联动场景。
更值得一提的是,零极已融合了AI算力调度能力,聚合多源大模型与分布式算力资源,提供统一API网关,支持行业中小模型的训练与推理。
2026年,信创的“及格线”正不断抬高——从“国产化替换”到“全线适配”,从“建议替换”到“强制合规”,从“能用”到“好用、安全、可审计”……
面向2027年的关键时间节点,政企在推进国产化替换的过程中,应将算力存储底座架构纳入整体战略考量。以国家标准为指引,以分布式可信云为底座,构建安全可控、弹性高效、可审计可验收的数字化基础设施,是真正完成信创改造、形成完整闭环的必由之路。